


Catégories
Sécurité de l'information au bureau
 23
 11 min
La sécurité de l'information au bureau est essentielle à l'avenir de toute entreprise. Découvrez dans cet article l'importance des mesures de protection des données sur le lieu de travail.
Introduction
Selon un article publié sur Forbes Media LLC par Carmen Ene, membre du Forbes Councils, daté du 22 février 2023, les dépenses mondiales liées aux cyberincidents et aux violations de données ne devraient que continuer d'augmenter, atteignant un montant sans précédent de 10 500 milliards de dollars dès 2025. Cet argent pourrait servir à introduire des innovations, à optimiser les processus métier et à créer les conditions d'un développement durable pour les entreprises, leurs employés et leurs clients. Les attaquants diversifient leurs tactiques, affinent leurs schémas de cyberattaque et étendent le paysage des cybermenaces — aucun secteur de l'économie n'est épargné.
Les faits suivants soulignent le caractère préoccupant de la situation.
-
Selon l'enquête Allianz de 2023, 45 % des experts ont classé les incidents de sécurité de l'information comme la cause la plus dangereuse de perturbation d'activité, devant les catastrophes naturelles ou les pannes d'électricité.
-
Ces dernières années, les grandes entreprises et les groupes ont augmenté leurs budgets consacrés à la sécurité de l'information (SI), et une conséquence inattendue de cette tendance est la montée de l'intérêt des groupes cybercriminels pour les organisations de taille petite et moyenne, qui disposent de bien moins de ressources pour assurer la protection des données.
-
Les petites entreprises sont particulièrement touchées par les violations de données. Jusqu'à 60 % des petites entreprises ferment dans les 6 mois suivant une cyberattaque, incapables de faire face aux dommages financiers et de réputation.
-
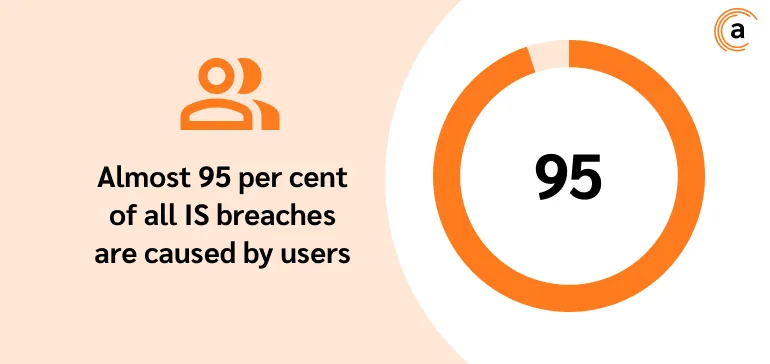
Selon une étude d'IBM, l'action humaine est à l'origine de la plupart des violations de données. Jusqu'à 95 % de tous les incidents sont causés par une erreur humaine — clic sur un lien de phishing, téléchargement d'un logiciel malveillant, divulgation d'informations confidentielles, etc.
-
Il existe une pénurie mondiale de professionnels de la sécurité de l'information. Selon Cybersecurity Ventures, le nombre d'offres d'emploi ouvertes dans la cybersécurité dans le monde a augmenté de 350 % entre 2013 et 2021. Cette forte demande de professionnels qualifiés entraîne une hausse importante du coût de leurs services. En fin de compte, cette situation empêchera certaines entreprises de mettre en place des défenses ou de réagir efficacement aux incidents de sécurité de l'information.
Il est important de comprendre que la majorité des données des organisations et des entreprises est concentrée dans les bureaux et les bâtiments administratifs, sur les postes de travail, les serveurs, ainsi que sur des supports numériques et papier. Pour protéger ces données contre la diffusion, l'altération ou la destruction non autorisées, il est nécessaire d'assurer la sécurité de l'information du bureau et du personnel de l'organisation.
Sécurité de l'information au bureau : quelles données faut-il protéger ?
Une énorme quantité de données est traitée dans les bureaux, notamment des données personnelles de citoyens, des informations sur les employés et les clients, des informations financières et opérationnelles, de la propriété intellectuelle, des stratégies d'entreprise, ainsi que des données opérationnelles, réseau et d'infrastructure. Cela souligne le besoin critique de pratiques de sécurité robustes.
Par conséquent, la première étape pour assurer la sécurité de l'information dans l'entreprise consiste à comprendre quelles données elle possède, quelles informations peuvent être rendues publiques, et lesquelles doivent être protégées. Pour ce faire, il est nécessaire d'inventorier et de classer les actifs informationnels selon leur confidentialité et la gravité de leur perte.
Les informations à protéger peuvent être classées comme suit.
-
Informations confidentielles dont l'accès est restreint par la loi ou par les règles internes de l'organisation. Cela inclut les données personnelles des employés et des clients, les secrets commerciaux, les secrets officiels, etc.
-
Secrets d'État et informations pouvant nuire à la sécurité du pays et de ses citoyens. L'accès à ces informations est strictement contrôlé par l'État.
-
Le secret professionnel, c'est-à-dire les informations liées à des activités professionnelles et pouvant être utilisées à des fins personnelles. Par exemple, le secret médical, celui de l'avocat ou du notaire.
-
Propriété intellectuelle : droits d'auteur sur les œuvres artistiques, inventions, marques et autres formes de propriété intellectuelle.
-
Informations financières : détails des transactions financières, comptes, revenus et dépenses.
-
Informations de sécurité : données sur les vulnérabilités du système, mesures de sécurité et autres aspects liés à la protection de l'information.
Informations de sécurité : données sur les vulnérabilités du système, mesures de sécurité et autres aspects liés à la protection de l'information.
Pourquoi est-il important de protéger les données ?
L'accès non autorisé aux actifs informationnels, aux plans stratégiques et à d'autres informations « sensibles » peut causer de graves dommages financiers et une perte d'avantage concurrentiel sur le marché.
De plus, aujourd'hui, les conséquences d'une violation de données vont au-delà des pertes financières, affectant la réputation de l'organisation, ses relations clients et sa pérennité globale.
Les organisations doivent rester vigilantes et actualiser en permanence leurs mesures de sécurité afin de se protéger des violations de données et des amendes infligées par les régulateurs.
Menaces pour la sécurité de l'information au bureau
Les menaces à la sécurité de l'information sont traditionnellement réparties en menaces internes et externes.
Les menaces externes proviennent généralement de l'extérieur du bureau et peuvent être liées aux actions d'intrus, de concurrents, ou à des facteurs externes.
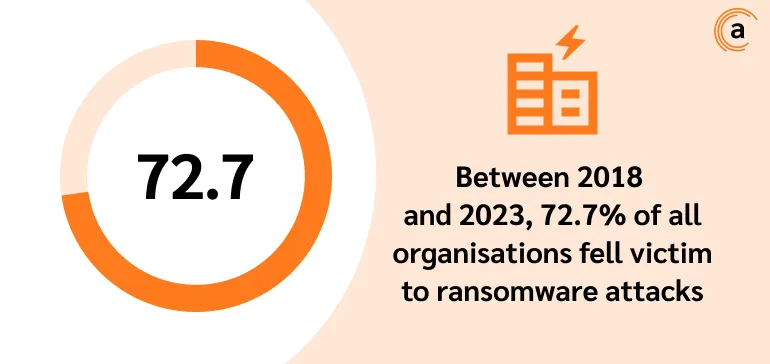
Les logiciels malveillants et les rançongiciels continuent de représenter une menace importante pour la sécurité de l'information. Par exemple, entre 2018 et 2023, 72,7 % de toutes les organisations ont été victimes d'attaques par rançongiciel.
Les attaques DoS et DDoS sont des attaques puissantes visant le système d'information d'un bureau afin de surcharger les serveurs d'une entreprise, ce qui peut entraîner une atteinte à l'intégrité et à la disponibilité des données.
Le phishing et l'ingénierie sociale constituent une autre menace sérieuse pour l'intégrité et la confidentialité des données. Les cybercriminels disposent d'un arsenal infini de méthodes pour infiltrer le périmètre de sécurité de l'information des organisations à l'aide de liens de phishing, de sites web, d'applications, etc.
Il est important de comprendre qu'une entreprise peut investir une somme considérable dans la sécurisation de son infrastructure informatique, mais qu'en fin de compte, son système d'information ne sera sécurisé qu'à la mesure de la sensibilisation de ses employés à l'hygiène cybernétique et à un comportement en ligne sûr.
Alors que les attaquants recourent à des tactiques de plus en plus sophistiquées pour exploiter les vulnérabilités, le service informatique doit évaluer et gérer les risques potentiels. Nous abordons cette question ci-dessous.
Le vol ou la destruction de supports physiques et la destruction de canaux de communication constituent une autre catégorie de menaces, particulièrement pertinente pour les bureaux dits « de première ligne ».
Catastrophes naturelles, accidents, incendies. Les catastrophes naturelles peuvent être dangereuses non seulement pour vos employés, mais aussi pour les postes de travail et autres équipements. Et bien que ces événements indésirables ne puissent être ni contrôlés ni prévus, les entreprises peuvent s'y préparer pour minimiser les dommages potentiels.
Comme mentionné plus haut, près de 95 % de toutes les violations de sécurité de l'information sont causées par les utilisateurs. Les actions à l'origine des violations peuvent être intentionnelles ou non. En règle générale, les menaces internes à la sécurité de l'information proviennent du personnel de l'entreprise.
On distingue les types de menaces internes suivants.
Violation des règles du système d'information. Les employés peuvent enfreindre les règles de sécurité de l'information, par exemple en utilisant un appareil personnel pour le travail ou en transmettant des informations confidentielles via des canaux de communication non sécurisés.
Vol, fraude et abus d'autorité. Le personnel disposant de privilèges ou d'un accès à des données sensibles peut les utiliser à des fins personnelles. En outre, en l'absence de contrôle, les employés peuvent voler du matériel ou modifier sa configuration, ce qui peut nuire à la résilience globale du système d'information.
Négligence. Le manque de sensibilisation à la sécurité de l'information est souvent à l'origine de comportements négligents du personnel : clic sur des liens de phishing, transfert intentionnel ou accidentel de données confidentielles, réutilisation de mots de passe entre comptes professionnels et personnels, etc.
Fuite de données vers des concurrents. Les employés peuvent transmettre des informations sensibles à des concurrents, intentionnellement ou par erreur.
Sabotage. Il s'agit de la création délibérée de conditions compromettant la disponibilité et l'intégrité de l'information, telles que la surcharge de serveurs, la désactivation ou la destruction d'équipements critiques, etc.
Petite précision !
Vol, fraude et abus d'autorité. Le personnel disposant de privilèges ou d'un accès à des données sensibles peut les utiliser à des fins personnelles. En outre, en l'absence de contrôle, les employés peuvent voler du matériel ou modifier sa configuration, ce qui peut nuire à la résilience globale du système d'information.
-
les employés peuvent utiliser des appareils personnels non sécurisés pour accéder au réseau et aux données de l'entreprise, ce qui entraîne souvent des fuites d'informations ou des infections par logiciels malveillants ;
-
le contrôle de l'environnement distribué devient plus complexe, il est difficile de surveiller les événements de sécurité de l'information et d'identifier les intrus ;
-
les employés à distance peuvent se connecter à des réseaux publics et domestiques non sécurisés, etc.
Mesures de protection des données au bureau
Il existe plusieurs méthodes éprouvées permettant aux organisations de mettre en place un cadre robuste de sécurité de l'information afin d'assurer la protection des données et la résilience face aux cyberattaques dans les bureaux.
Commencer par l'évaluation et la gestion des risques
L'évaluation des risques de sécurité est le processus qui consiste à identifier les vulnérabilités de l'écosystème informatique et à analyser les menaces qu'elles représentent pour l'organisation, depuis les interruptions d'activité et la perte de revenus associée jusqu'aux amendes réglementaires pour non-conformité.
Voici quelques stratégies pour une évaluation efficace des risques :
-
identifier les actifs informationnels à protéger ;
-
analyser les menaces potentielles pour chaque actif ;
-
identifier et analyser les vulnérabilités actuelles du système d'information ;
-
auditer régulièrement l'infrastructure informatique de l'entreprise ;
-
étudier les menaces actuelles pour la sécurité de l'information et informer rapidement le personnel de ces menaces et des mesures de sécurité correspondantes.
Cela aide les organisations à protéger leurs actifs en amont et à assurer la continuité de leurs activités.
Élaborer et mettre en œuvre une politique de sécurité
L'élaboration d'une politique de sécurité comportant une liste complète des règles et procédures applicables permet de réduire considérablement les risques de menaces internes et externes. Le document sert de feuille de route décrivant les spécificités du fonctionnement du système d'information, ainsi que les moyens et mesures mis en œuvre pour assurer la protection des données.
Le personnel du bureau doit être informé, par signature, des politiques de sécurité de l'entreprise, ainsi que de toute modification apportée aux politiques existantes.
La politique de sécurité de l'entreprise entre en vigueur par un arrêté distinct.
Utiliser des accords de confidentialité et des règlements sur les secrets commerciaux
Les mesures législatives peuvent ne pas suffire à protéger des informations à forte valeur commerciale. Par conséquent, l'étape suivante consiste à créer un accord de non-divulgation (NDA) et un règlement sur les secrets commerciaux.
Pour être efficace, l'accord de non-divulgation doit contenir les informations suivantes.
-
Liste des données considérées comme confidentielles. Cela peut inclure des informations sur les processus et ressources de l'entreprise, ses employés et ses clients, ses plans de développement, etc.
-
Description détaillée des situations qui seraient considérées comme une fuite d'informations confidentielles. Il peut s'agir de l'exercice d'une activité similaire, de la publication de données dans les médias, de la communication d'informations à forte valeur commerciale lors d'une conversation orale, etc.
-
Mesures de responsabilité en cas de violation du NDA. Elles doivent être clairement énoncées dans l'accord.
-
Durée de l'accord.
Les conditions d'utilisation des informations confidentielles peuvent être précisées davantage dans la fiche de poste. Le NDA doit être signé conjointement avec le contrat principal.
Utilisation de moyens logiciels et techniques de protection
Les moyens techniques de protection des données sont des dispositifs, appareils et systèmes conçus pour assurer la sécurité des données au sein d'une entreprise. Les moyens techniques de protection comprennent :
-
les pare-feu ;
-
les systèmes de détection d'intrusion ;
-
les caméras de vidéosurveillance ;
-
les détecteurs de mouvement ;
-
les onduleurs ;
-
les passerelles de chiffrement, etc.
Les outils logiciels de sécurité de l'information sont des utilitaires et des applications conçus pour protéger l'information contre les accès non autorisés, les virus et autres menaces. Ils comprennent :
-
les antivirus ;
-
les pare-feu ;
-
les antispywares ;
-
les services VPN ;
-
les services de chiffrement des données ;
-
les systèmes SIEM et DLP ;
-
les logiciels de protection contre les attaques DDoS.
En complément, une procédure de sauvegarde régulière doit être mise en place pour protéger vos données.
Système de contrôle et de gestion des accès (SCA)
Il s'agit d'un ensemble de moyens techniques matériels et logiciels permettant de contrôler et de restreindre physiquement l'accès à certains territoires et locaux.
Les principales fonctions d'un SCA :
-
identification des utilisateurs ;
-
vérification des droits d'accès ;
-
enregistrement des événements (passages aux points de contrôle, alarmes, etc.) ;
-
stockage des données d'événements ;
-
contrôle des accès (ouverture/fermeture des portes, tourniquets et autres points d'accès).
Les SCA sont largement utilisés dans les bureaux modernes à accès restreint. Entre autres, un système de contrôle et de gestion des accès comprend :
-
divers identifiants ;
-
des lecteurs de codes PIN et de codes-barres, des lecteurs de données biométriques ;
-
des contrôleurs ;
-
divers logiciels et ordinateurs pour la gestion du système ;
-
des serrures électroniques, des motorisations de portes, des tourniquets, des barrières, etc.
Contrôle d'accès et authentification
Le contrôle d'accès et l'authentification font partie intégrante d'une stratégie de sécurité de l'information solide. Les mécanismes de contrôle d'accès déterminent qui peut accéder à certaines ressources informationnelles, tandis que les méthodes d'authentification établissent l'identité des utilisateurs demandant l'accès.
En général, la gestion de l'accès des utilisateurs aux informations sensibles comprend :
-
des revues et mises à jour régulières des autorisations d'accès ;
-
la révocation rapide des accès pour les employés quittant l'organisation ;
-
l'application des principes du moindre privilège et de la confiance zéro afin de minimiser les risques potentiels.
La confiance zéro implique qu'aucun utilisateur ni aucun système, à l'intérieur ou à l'extérieur du périmètre réseau, n'est intrinsèquement fiable. Cela signifie que chaque utilisateur et chaque appareil sont vérifiés et authentifiés en permanence, quel que soit leur emplacement ou leur accès antérieur. Ce modèle garantit que les utilisateurs et les systèmes n'ont accès qu'aux ressources nécessaires à leurs tâches spécifiques, réduisant considérablement le risque de failles de sécurité potentielles.
Chiffrement des données
Le chiffrement consiste à convertir l'information dans un format illisible, la rendant compréhensible uniquement pour les utilisateurs autorisés disposant de la clé de déchiffrement appropriée. En mettant en œuvre le chiffrement, les organisations peuvent protéger les données sensibles pendant leur transmission et leur stockage. Cela constitue non seulement une mesure préventive contre les cybermenaces, mais aide également les organisations à se conformer aux exigences réglementaires relatives à la protection des données et à la vie privée.
Formation et sensibilisation du personnel en matière de sécurité de l'information
Les mesures de sécurité de l'information les plus avancées seront inefficaces si le personnel de l'entreprise n'est pas sensibilisé aux règles d'hygiène cybernétique et à un comportement en ligne sûr.
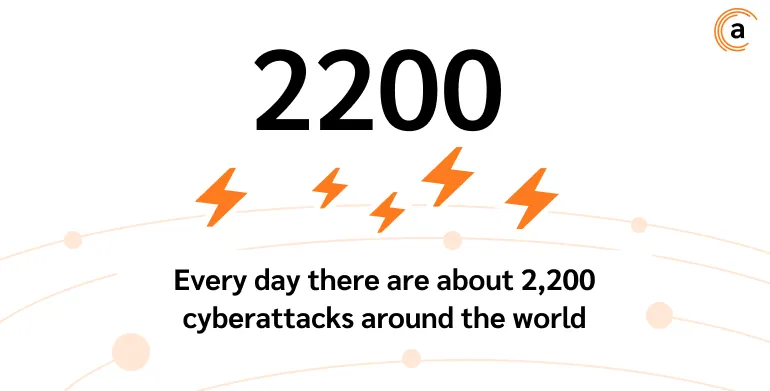
Le personnel formé a tendance à mieux reconnaître les menaces, qui augmentent de jour en jour. Selon Security Magazine, environ 2 200 cyberattaques se produisent chaque jour — et c'est aux employés de première ligne qu'il revient de les contrer.
Il est conseillé de former le personnel à contrer les menaces actuelles pour la sécurité de l'information :
-
organiser régulièrement des conférences, séminaires et formations sur le sujet ;
-
informer sur les nouvelles menaces d'actualité en matière de sécurité de l'information par des envois de messages ;
-
utiliser des supports imprimés (livrets, brochures, etc.).
Le processus de sensibilisation des employés aux fondamentaux de la sécurité de l'information est aussi couramment appelé « sécurisation ».
Gestion des incidents de sécurité de l'information
Malgré la hausse des cyberattaques, de nombreuses entreprises ne disposent toujours pas d'un plan efficace de réponse aux incidents de sécurité informatique. Or, si une entreprise subit une violation de données sans disposer d'une stratégie de remédiation solide, les dégâts peuvent être catastrophiques.
Le processus comprend une surveillance continue des événements de sécurité de l'information, leur enregistrement et l'analyse des données collectées afin de détecter les violations et les anomalies. En cas d'incident détecté, des mesures doivent être prises rapidement.
Comment réagir face aux incidents ?
L'algorithme de réponse sera identique pour toute entreprise et peut se présenter comme suit.
-
Localisation. La première étape consiste à identifier les auteurs de l'incident et à définir la zone de l'événement indésirable.
-
Évaluation des dommages. Lors de l'étape d'évaluation, l'ampleur de l'incident est précisée, c'est-à-dire les conséquences pour l'organisation résultant de sa survenue. Les conséquences de l'incident peuvent inclure des modifications des paramètres de référence de la sécurité de l'information, la destruction ou la divulgation d'informations sensibles, etc.
-
Remédiation. Cette étape consiste à traiter les conséquences de l'incident, par exemple en récupérant les fichiers supprimés.
-
Analyse de l'incident. La dernière étape de la réponse consiste à analyser les données relatives à l'événement indésirable et à les consigner de la manière la plus pratique pour l'entreprise. Sur la base des informations relatives à l'incident, un rapport doit être préparé, analysé, puis des mesures visant à prévenir sa récurrence doivent être élaborées et mises en œuvre.
Petite précision. Le plan de réponse doit être adapté au paysage des risques propre à chaque organisation.
Il est important de tester et de mettre à jour régulièrement le plan en fonction des nouveaux risques et menaces potentiels. En outre, la réalisation de ce que l'on appelle des cyber-exercices et des tests de résilience à la sécurité de l'information garantit que le plan choisi par l'entreprise permettra une réponse rapide aux incidents et une remédiation rapide de leurs conséquences.
En conclusion
Les menaces à la sécurité de l'information deviennent de plus en plus sophistiquées, complexes et multiformes. Identifiez les données qui doivent être protégées et mettez en œuvre les mesures de sécurité de l'information appropriées, adaptées aux capacités et aux besoins de votre entreprise.
