


Categorie
Sicurezza informativa in ufficio
 23
 11 min
La sicurezza informativa in ufficio è fondamentale per il futuro di qualsiasi azienda. Scopri in questo articolo quanto sono importanti le misure di protezione dei dati sul posto di lavoro.
Introduzione
Secondo un articolo pubblicato su Forbes Media LLC a firma di Carmen Ene, Forbes Councils Member, datato 22 febbraio 2023, la spesa globale legata agli incidenti informatici e alle violazioni dei dati è destinata solo ad aumentare, raggiungendo la cifra senza precedenti di 10,5 trilioni di dollari già nel 2025. Questo denaro potrebbe essere impiegato per introdurre innovazioni, ottimizzare i processi aziendali e creare le condizioni per lo sviluppo sostenibile delle aziende, dei loro dipendenti e clienti. Gli aggressori diversificano le proprie tattiche, perfezionano gli schemi di attacco informatico ed espandono il panorama delle minacce informatiche — nessun settore dell'economia ne è risparmiato.
I seguenti dati sottolineano la natura allarmante della situazione.
-
Secondo il sondaggio 2023 Allianz, il 45% degli esperti ha classificato gli incidenti di IS come la causa più pericolosa di interruzione dell'attività aziendale, superando le catastrofi naturali o i problemi elettrici.
-
Negli ultimi anni, le grandi aziende e le corporazioni hanno aumentato i propri budget per l'Information Security (IS), e una conseguenza inaspettata di questa tendenza è l'aumento dell'interesse dei gruppi di criminali informatici verso le organizzazioni piccole e medie, che dispongono di risorse molto più limitate per garantire la protezione dei dati.
-
Le piccole imprese sono particolarmente colpite dalle violazioni dei dati. Fino al 60% delle piccole aziende chiude entro 6 mesi da un attacco informatico, incapace di far fronte al danno finanziario e reputazionale.
-
Secondo una ricerca IBM, le azioni umane sono la causa della maggior parte delle violazioni dei dati. Fino al 95% di tutti gli incidenti è causato da errori degli utenti — clic su link di phishing, download di malware, divulgazione di informazioni riservate e così via.
-
Esiste una carenza globale di professionisti della Information Security. Secondo Cybersecurity Ventures, il numero di posizioni aperte nel settore della sicurezza informatica a livello mondiale è cresciuto del 350% tra il 2013 e il 2021. L'elevata domanda di professionisti qualificati provoca un notevole aumento del costo dei loro servizi. In definitiva, queste circostanze porteranno alcune aziende a non essere in grado di implementare difese o rispondere efficacemente agli incidenti di IS.
È importante capire: la maggior parte dei dati delle organizzazioni e delle aziende è concentrata negli uffici e negli edifici amministrativi, su postazioni di lavoro, server, supporti digitali e cartacei. Per proteggere questi dati da diffusione, alterazione o distruzione non autorizzate, è necessario garantire la sicurezza informativa dell'ufficio e del personale dell'organizzazione.
Sicurezza informativa in ufficio: quali dati devono essere protetti?
Negli uffici viene elaborata un'enorme quantità di dati, tra cui dati personali dei cittadini, informazioni su dipendenti e clienti, informazioni finanziarie e operative, proprietà intellettuale, strategie aziendali, dati operativi, di rete e infrastrutturali. Questo sottolinea la necessità critica di pratiche di sicurezza solide.
Pertanto, il primo passo per garantire la IS in azienda è capire quali dati sono a disposizione, quali informazioni possono essere pubblicamente accessibili e quali informazioni devono essere protette. A tale scopo è necessario censire e classificare gli asset informativi in base alla riservatezza e alla criticità della perdita.
Le informazioni che devono essere protette possono essere classificate come segue.
-
Informazioni riservate il cui accesso è limitato dalla legge o dalle regole interne dell'organizzazione. Rientrano in questa categoria i dati personali di dipendenti e clienti, i segreti commerciali, i segreti d'ufficio, ecc.
-
Segreti di stato e informazioni che possono danneggiare la sicurezza del paese e dei suoi cittadini. L'accesso a tali informazioni è rigorosamente controllato dallo stato.
-
Segreto professionale, ossia informazioni legate ad attività professionali che possono essere utilizzate a scopo di lucro personale. Ad esempio, il segreto medico, dell'avvocato, del notaio.
-
Proprietà intellettuale: diritti d'autore su opere d'arte, invenzioni, marchi e altra proprietà intellettuale.
-
Informazioni finanziarie: dettagli su transazioni finanziarie, conti, entrate e uscite.
-
Informazioni di sicurezza: dati sulle vulnerabilità del sistema, misure di sicurezza e altri aspetti legati alla protezione delle informazioni.
Informazioni di sicurezza: dati sulle vulnerabilità del sistema, misure di sicurezza e altri aspetti legati alla protezione delle informazioni.
Perché è importante proteggere i dati?
L'accesso non autorizzato agli asset informativi, ai piani strategici e ad altre informazioni "sensibili" può causare gravi danni finanziari e la perdita di vantaggio competitivo sul mercato.
Inoltre, oggi le conseguenze di una violazione dei dati vanno oltre le perdite finanziarie, influendo sulla reputazione dell'organizzazione, sui rapporti con i clienti e sulla sostenibilità complessiva.
Le organizzazioni devono restare vigili e aggiornare costantemente le proprie misure di sicurezza per proteggersi dalle violazioni dei dati e dalle sanzioni delle autorità di regolamentazione.
Minacce alla sicurezza informativa in ufficio
Le minacce alla Information Security si dividono tradizionalmente in minacce interne ed esterne.
Le minacce esterne hanno tipicamente origine al di fuori dell'ufficio e possono essere legate alle azioni di malintenzionati, concorrenti o a fattori esterni.
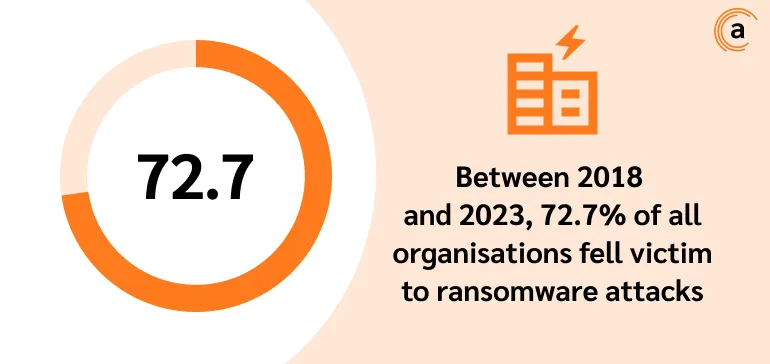
Malware e ransomware continuano a rappresentare una minaccia significativa per la Information Security. Ad esempio, tra il 2018 e il 2023, il 72,7% di tutte le organizzazioni è stato vittima di attacchi ransomware.
Gli attacchi DoS e DDoS sono attacchi potenti al sistema informativo di un ufficio volti a sovraccaricare i server di un'azienda, il che può portare a una violazione dell'integrità e della disponibilità dei dati.
Il phishing e l'ingegneria sociale rappresentano un'altra grave minaccia per l'integrità e la riservatezza dei dati. I criminali informatici dispongono di un arsenale infinito di metodi per infiltrarsi nel perimetro di IS delle organizzazioni tramite link di phishing, siti web, applicazioni, ecc.
È importante capire: un'azienda può investire un'enorme quantità di denaro nella protezione della propria infrastruttura IT, ma alla fine il suo sistema informativo sarà sicuro solo quanto i suoi dipendenti sono consapevoli dell'igiene informatica e di un comportamento sicuro online.
Poiché gli aggressori utilizzano tattiche sempre più sofisticate per sfruttare le vulnerabilità, l'IT deve valutare e gestire i rischi potenziali. Affrontiamo questo tema qui di seguito.
Il furto o la distruzione di supporti fisici e la distruzione dei canali di comunicazione rappresentano un'altra categoria di minacce, particolarmente rilevante per i cosiddetti front office.
Catastrofi naturali, incidenti, incendi. Le catastrofi naturali possono essere pericolose non solo per i tuoi dipendenti — ma anche per le postazioni di lavoro e altre apparecchiature. E sebbene questi eventi indesiderati non possano essere controllati o previsti, le aziende possono prepararsi per ridurre al minimo i danni potenziali.
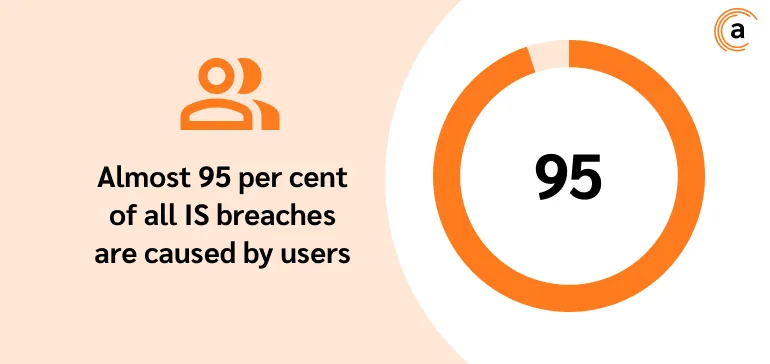
Come accennato in precedenza, quasi il 95% di tutte le violazioni di IS è causato dagli utenti. Le azioni che portano a violazioni possono essere sia intenzionali che involontarie. Di norma, le minacce interne alla Information Security provengono dal personale dell'azienda.
Si distinguono i seguenti tipi di minacce interne.
Violazione delle regole del sistema informativo. I dipendenti possono violare le regole di IS, ad esempio utilizzando un dispositivo personale per il lavoro o trasmettendo informazioni riservate tramite canali di comunicazione non protetti.
Furto, frode e abuso di potere. Il personale con privilegi o accesso a dati sensibili può utilizzarli a scopo di lucro personale. Inoltre, in assenza di controlli, i dipendenti possono rubare apparecchiature o modificarne la configurazione, il che può portare a una perdita di resilienza del sistema informativo nel suo complesso.
Negligenza. La mancanza di consapevolezza in materia di Information Security è spesso la causa di comportamenti negligenti da parte del personale: clic su link di phishing, trasferimento deliberato o accidentale di dati riservati, riutilizzo delle password su account di lavoro e personali, ecc.
Fuga di dati verso i concorrenti. I dipendenti possono trasmettere informazioni sensibili ai concorrenti, intenzionalmente o per errore.
Sabotaggio. Si tratta della creazione deliberata di condizioni che comprometterebbero la disponibilità e l'integrità delle informazioni, come il sovraccarico dei server, la disattivazione o la distruzione di apparecchiature critiche e così via.
A margine!
Furto, frode e abuso di potere. Il personale con privilegi o accesso a dati sensibili può utilizzarli a scopo di lucro personale. Inoltre, in assenza di controlli, i dipendenti possono rubare apparecchiature o modificarne la configurazione, il che può portare a una perdita di resilienza del sistema informativo nel suo complesso.
-
i dipendenti possono utilizzare dispositivi personali non protetti per accedere alla rete aziendale e ai dati, il che spesso porta a fughe di informazioni o infezioni da malware;
-
il controllo dell'ambiente distribuito diventa più complesso, ed è difficile monitorare gli eventi di IS e identificare gli intrusi;
-
i dipendenti remoti possono connettersi a reti pubbliche e domestiche non protette, ecc.
Misure di protezione dei dati in ufficio
Esistono diversi metodi collaudati con cui le organizzazioni possono creare un solido quadro di sicurezza informativa per garantire la protezione dei dati e la resilienza agli attacchi informatici negli uffici.
Inizia con la valutazione e la gestione del rischio
La valutazione del rischio di sicurezza è il processo di identificazione delle vulnerabilità nell'ecosistema IT e di analisi delle minacce che esse rappresentano per l'organizzazione, dai tempi di inattività e le relative perdite di ricavi alle sanzioni normative per non conformità.
Alcune strategie per una valutazione efficace del rischio includono:
-
identificare e censire gli asset informativi che devono essere protetti;
-
analizzare le potenziali minacce per ciascun asset;
-
identificare e analizzare le vulnerabilità attuali del sistema informativo;
-
condurre audit regolari dell'infrastruttura IT dell'azienda;
-
studiare le attuali minacce di IS, informando tempestivamente il personale su di esse e sulle misure di sicurezza.
Questo aiuta le organizzazioni a proteggere in anticipo i propri asset e a mantenere la continuità aziendale.
Sviluppare e implementare una politica di sicurezza
Lo sviluppo di una politica di sicurezza con un elenco completo di regole e procedure applicabili aiuta a ridurre significativamente i rischi di minacce interne ed esterne. Il documento funge da una sorta di tabella di marcia che descrive le specificità del funzionamento del sistema informativo, i mezzi e le misure implementate per garantire la protezione dei dati.
Il personale dell'ufficio deve essere informato, tramite firma, delle politiche di sicurezza dell'azienda, così come di eventuali modifiche alle politiche esistenti.
La politica di sicurezza dell'azienda entra in vigore tramite un apposito ordine.
Utilizzare NDA e regolamenti sui segreti commerciali
Le misure legislative potrebbero non essere sufficienti per proteggere le informazioni di valore commerciale. Pertanto, il passo successivo è creare l'accordo di non divulgazione (NDA) e il regolamento sui segreti commerciali.
Perché l'accordo di non divulgazione sia efficace, dovrebbe contenere le seguenti informazioni.
-
Elenco dei dati considerati riservati. Può includere informazioni sui processi e sulle risorse dell'azienda, sui suoi dipendenti e clienti, sui piani di sviluppo, ecc.
-
Descrizione dettagliata delle situazioni che sarebbero considerate una fuga di informazioni riservate. Potrebbe trattarsi della conduzione di un'attività simile, della pubblicazione di dati sui media, della comunicazione di informazioni di valore commerciale nel corso di una conversazione orale, ecc.
-
Misure di responsabilità per violazione dell'NDA. Queste dovrebbero essere chiaramente indicate nell'accordo.
-
Durata dell'accordo.
I termini e le condizioni per l'uso delle informazioni riservate possono essere ulteriormente specificati nella descrizione del ruolo lavorativo. L'NDA dovrebbe essere firmato insieme al contratto principale.
Uso di strumenti software e mezzi tecnici di protezione
I mezzi tecnici di protezione dei dati sono dispositivi, apparecchiature e sistemi progettati per garantire la sicurezza dei dati in un'azienda. I mezzi tecnici di protezione includono:
-
firewall;
-
sistemi di rilevamento delle intrusioni;
-
telecamere di videosorveglianza;
-
rilevatori di movimento;
-
gruppi di continuità;
-
crypto gateway, ecc.
Gli strumenti software di Information Security sono utility e applicazioni progettate per proteggere le informazioni dall'accesso non autorizzato, dai virus e da altre minacce. Includono:
-
antivirus;
-
firewall;
-
antispyware;
-
servizi VPN;
-
servizi di crittografia dei dati;
-
sistemi SIEM e DLP;
-
software di protezione DDoS.
Oltre a questo, per proteggere i propri dati dovrebbe essere eseguita una regolare procedura di backup.
Sistema di controllo e gestione degli accessi (ACS)
Si tratta di un insieme di mezzi tecnici hardware e software per il controllo e la restrizione fisica dell'accesso a determinati territori e locali.
Le funzioni principali dell'ACS:
-
identificazione dell'utente;
-
verifica dei diritti di accesso;
-
registrazione degli eventi (passaggi attraverso i punti di controllo, allarmi, ecc.);
-
archiviazione dei dati degli eventi;
-
controllo degli accessi (apertura/chiusura di porte, tornelli e altri punti di accesso).
Gli ACS sono ampiamente utilizzati negli uffici moderni ad accesso limitato. Tra le altre cose, il sistema di controllo e gestione degli accessi include:
-
vari identificatori;
-
lettori di codici pin e codici a barre, lettori di dati biometrici;
-
controllori;
-
vari software e computer per la gestione del sistema;
-
serrature elettroniche, motori per porte, tornelli, sbarre e così via.
Controllo degli accessi e autenticazione
Il controllo degli accessi e l'autenticazione sono componenti integranti di una solida strategia di IS. I meccanismi di controllo degli accessi determinano chi può accedere a determinate risorse informative, mentre i metodi di autenticazione stabiliscono l'identità degli utenti che richiedono l'accesso.
Solitamente, la gestione dell'accesso degli utenti alle informazioni sensibili include:
-
revisioni e aggiornamenti regolari dei permessi di accesso;
-
revoca tempestiva dell'accesso per i dipendenti che lasciano l'organizzazione;
-
applicazione dei principi del minimo privilegio e dello zero trust per ridurre al minimo i rischi potenziali.
Lo zero trust implica che nessun utente o sistema, all'interno o all'esterno del perimetro di rete, sia intrinsecamente affidabile. Ciò significa che ogni utente e dispositivo viene continuamente verificato e autenticato, indipendentemente dalla sua posizione o dai suoi accessi precedenti. L'uso di questo modello garantisce che gli utenti e i sistemi abbiano accesso solo alle risorse necessarie per i loro compiti specifici, riducendo significativamente il rischio di potenziali violazioni della sicurezza.
Crittografia dei dati
La crittografia è la conversione delle informazioni in un formato illeggibile, rendendole comprensibili solo agli utenti autorizzati in possesso della chiave di decrittazione appropriata. Implementando la crittografia, le organizzazioni possono proteggere i dati sensibili durante la trasmissione e l'archiviazione. Questo non solo funge da misura preventiva contro le minacce informatiche, ma aiuta anche le organizzazioni a rispettare i requisiti normativi relativi alla protezione dei dati e alla privacy.
Formazione e sensibilizzazione del personale in materia di IS
Le misure di IS più avanzate saranno inefficaci se il personale dell'azienda non è consapevole delle regole di igiene informatica e di un comportamento sicuro online.
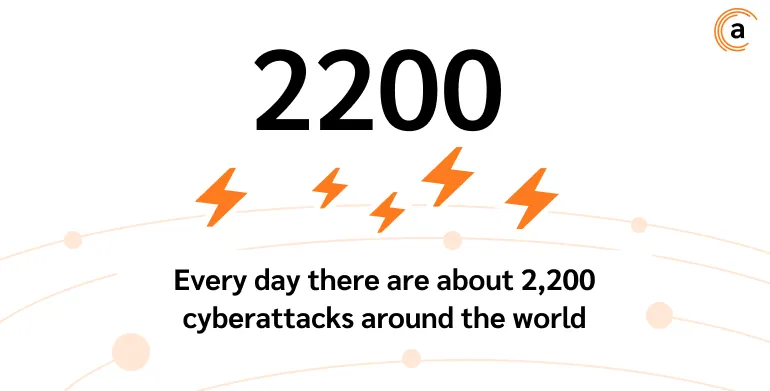
Il personale formato tende a essere più bravo nel riconoscere le minacce, che crescono di giorno in giorno. Secondo Security Magazine, si verificano circa 2.200 attacchi informatici al giorno — ed è compito dei dipendenti in prima linea contrastarli.
È consigliabile formare il personale per contrastare le moderne minacce di IS:
-
organizzare regolarmente conferenze, seminari e corsi di formazione sull'argomento;
-
informare sulle nuove minacce di IS di attualità tramite newsletter;
-
utilizzare materiale informativo (opuscoli, brochure, ecc.).
Il processo di formazione dei dipendenti sui fondamenti della IS viene comunemente definito anche "securitizzazione".
Gestione degli incidenti di Information Security
Nonostante l'aumento degli attacchi informatici, molte aziende non dispongono ancora di un piano efficace di risposta agli incidenti di sicurezza IT. Tuttavia, se un'azienda subisce una violazione dei dati e non dispone di una solida strategia di rimedio, il danno può essere catastrofico.
Il processo include il monitoraggio continuo degli eventi di IS, la loro registrazione e l'analisi dei dati raccolti alla ricerca di violazioni e anomalie. Se viene rilevato un incidente, è necessario intervenire tempestivamente.
Come rispondere agli incidenti?
L'algoritmo di risposta sarà identico per qualsiasi azienda e può presentarsi come segue.
-
Localizzazione. La prima fase prevede l'identificazione dei responsabili dell'incidente e la definizione dell'area dell'evento indesiderato.
-
Valutazione del danno. Nella fase di valutazione, viene specificata la portata dell'incidente, cioè le conseguenze per un'organizzazione derivanti dalla sua realizzazione. Le conseguenze dell'incidente possono includere modifiche alle impostazioni di riferimento di IS, distruzione o divulgazione di informazioni sensibili e così via.
-
Rimedio. Questa fase prevede la gestione delle conseguenze dell'incidente, come il recupero dei file eliminati.
-
Analisi dell'incidente. La fase finale della risposta consiste nell'analizzare i dati relativi all'evento indesiderato e registrarli in qualsiasi modo conveniente adottato da un'azienda. Sulla base delle informazioni sull'incidente, dovrebbe essere preparato e analizzato un rapporto, per poi sviluppare e implementare misure volte a prevenirne il ripetersi.
Nota a margine. Il piano di risposta dovrebbe essere adattato al panorama di rischio unico rilevante per una particolare organizzazione.
È importante testare e aggiornare regolarmente il piano in base ai nuovi potenziali rischi e minacce. Inoltre, condurre le cosiddette esercitazioni informatiche e test di resilienza di IS garantisce che il piano scelto dall'azienda consenta una risposta tempestiva all'incidente e un rapido rimedio alle conseguenze della sua realizzazione.
In conclusione
Le minacce di IS diventano sempre più sofisticate, complesse e articolate su più fasi. Identifica i dati che devono essere protetti e implementa le misure di Information Security appropriate per soddisfare le capacità e le esigenze della tua azienda.
