


Kategorien
Was sind DoS- und DDoS-Angriffe?
 23
 7 Min.
Was ist ein DoS-Angriff? Es handelt sich um eine gezielte Störung des Betriebs eines Online-Dienstes mit dem Ziel, einen Ausfall zu provozieren und die korrekte Annahme eingehenden Datenverkehrs im Moment des Angriffs zu verhindern. In der Praxis sieht das so aus: Es wird ein erhöhter Datenverkehr zu einer Website, Anwendung oder einem Portal provoziert, was zur vollständigen Abschaltung oder teilweisen Blockierung des angegriffenen Objekts führt.
Wie läuft das in der Praxis ab? Objekte im Internet sind in der Anzahl der Zugriffe begrenzt, sagen wir auf 1000–2000 Besucher gleichzeitig. Hacker, die DoS-Angriffe einsetzen, lösen einen erhöhten eingehenden Datenverkehr aus und steigern die Zugriffe um das Zehn- oder Hundertfache. Das angegriffene Objekt leidet darunter: Es stellt den Betrieb ein oder verarbeitet eingehende Anfragen nur unvollständig, was sich auf Qualität und Menge der Verkäufe auswirkt.
Ziele von DoS- und DDoS-Angriffen
Betrüger verfolgen mit DoS-Angriffen typischerweise eines oder mehrere der folgenden Ziele:
-
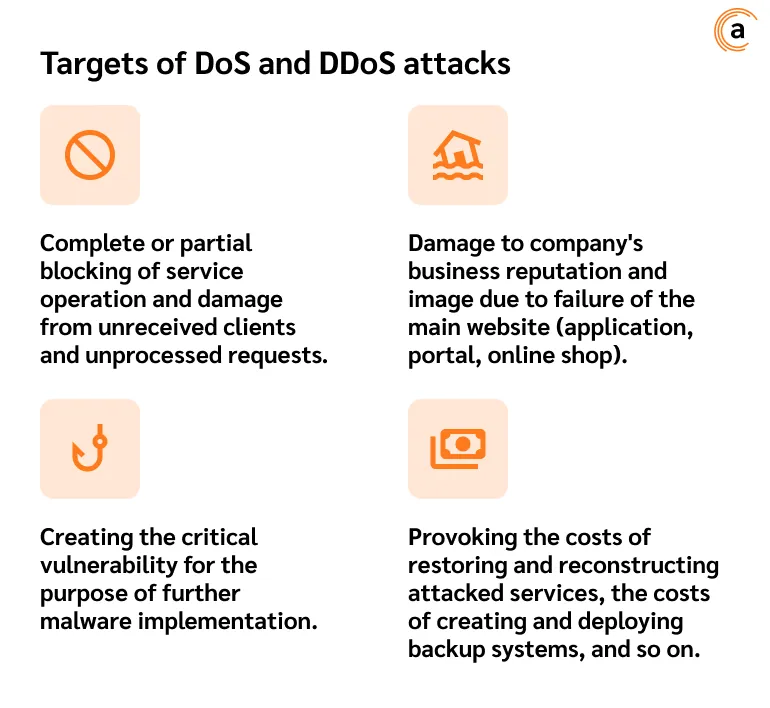
vollständige oder teilweise Blockierung des Dienstbetriebs sowie Schäden durch entgangene Kunden und unbearbeitete Anfragen;
-
Schädigung des Geschäftsrufs und Images des Unternehmens durch den Ausfall der Hauptwebsite (Anwendung, Portal, Onlineshop);
-
Schaffung einer kritischen Schwachstelle zur späteren Einschleusung von Schadsoftware;
-
Verursachung von Kosten für die Wiederherstellung und den Wiederaufbau der angegriffenen Dienste sowie Kosten für die Einrichtung und Bereitstellung von Backup-Systemen und Ähnlichem.
Die Gründe für solche Angriffe können unlauterer Wettbewerb, der Wunsch sein, ein aussichtsreiches Projekt vorübergehend aus dem Spiel zu nehmen, Hackerangriffe, politische oder ideologische Motive, Uneinigkeit mit auf dem Dienst verbreiteten Informationen, das Verschleiern eines größer angelegten Eindringens in den Sicherheitsperimeter oder das Ablenken der Sicherheitskräfte vom eigentlichen Problem sein.
Opfer von DDoS-Angriffen sind häufig Webserver bekannter Organisationen wie Banken, Handels- und Medienunternehmen, staatliche und Handelsorganisationen sowie offizielle Websites bekannter Medienpersönlichkeiten und Experten.
Geschichte und Statistik
Überraschenderweise wurde der erste DDoS-Angriff bereits 1974 von einem dreizehnjährigen Jungen in den Vereinigten Staaten durchgeführt. David Dennis entdeckte die interessante Tatsache, dass sich Computer an der University of Illinois durch einen bestimmten Befehl zum Einfrieren bringen ließen. Er probierte seine Entdeckung an 31 Computern der Universität aus, und diese stellten schließlich für einige Zeit ihren Betrieb ein.
Eine weitere interessante Tatsache: Ein Denial-of-Service-Angriff kann sehr lange andauern. Natürlich erfordern konstante Last und ein unterbrechungsfreier Betrieb erhebliche Ressourcen, doch wenn es sich lohnt, einen Konkurrenten für einen Tag oder länger aus dem Rennen zu nehmen, gehen konkurrierende Unternehmen dieses Risiko durchaus ein. So überrascht es nicht, dass die längsten DoS-Angriffe 329 bzw. 509 Stunden dauerten, also über 13 bzw. über 21 Tage. Das ist eine ganze Menge.
Übrigens können Sie den Verlauf von DDoS-Angriffen weltweit und ihre regionale Verteilung in Echtzeit verfolgen. Wie zu sehen ist, liegen die meisten Quellen in dicht besiedelten, entwickelten Zentren. Und die Zahl der Angriffe, die zu einem bestimmten Zeitpunkt gleichzeitig ausgeführt werden, erreicht 4.785.000 Einheiten.
Worin unterscheidet sich ein DoS-Angriff von einem DDoS-Angriff?
Ein DDoS-Angriff ("Distributed Denial of Service attack") ist eine Unterkategorie des allgemeineren DoS-Angriffs ("Denial of Service attack"). Bei einem DoS-Angriff nutzt ein Hacker eine einzelne Verbindung zum Netzwerk, um Spam-Anfragen zu senden. DDoS-Angriffe verändern die Größenordnung und nutzen Tausende (sogar Millionen) verbundener Geräte, die häufig zu einem Netzwerk zusammengeschlossen sind (Botnets).
Die Wirksamkeit von DoS ist inzwischen äußerst gering. Diese Angriffsform funktioniert nach dem einfachen linearen Prinzip 1:1 – eine Bedrohungsquelle und ein Opfer. Zudem ist ein einzelner Angriff anhand des Inhalts der Protokolldatei und der IP-Adresse recht auffällig und lässt sich von der Firewall leicht abfangen. Deshalb sind in letzter Zeit massenhafte DDoS-Angriffe mithilfe von Botnets populärer geworden. Wie funktionieren sie?
Botnets
Botnets sind der wichtigste Weg, um verteilte DDoS-Angriffe auszuführen. Ein Angreifer baut ein kontrolliertes Peer-to-Peer-Netzwerk aus Geräten auf, das bösartige DDoS-Angriffe auf ein Opfer ausführt. Die Zahl solcher Maschinen kann variieren: von einigen Dutzend bis zu mehreren Hunderttausend, je nach Umfang der Kampagne. Auf einem übernommenen Computer wird ein Schadcode-Fragment bzw. eine Schadsoftware installiert, ein sogenannter Bot. Gemeinsam bilden die infizierten Computer ein Netzwerk, das Botnet genannt wird. Der Angreifer weist das Botnet dann an, gleichzeitig Anmeldungen beim Gerät oder Server des Opfers durchzuführen. Das bedeutet, dass eine große Zahl an Verbindungsanfragen gleichzeitig gesendet wird, die die verarbeitbare Kapazität bei weitem übersteigt. Es ist wie ein gleichzeitiger Angriff aller Bienen auf einmal (siehe Diagramm unten).
Die derzeit bekanntesten Botnets sind: Storm, Zeus, Mariposa, Bredolab, Sality, Fast Flux und andere. Auf dieser Website können Sie die Verteilung globaler Botnet-Quellen in Echtzeit einsehen.
Die Kosten von DDoS-Angriffen im Jahr 2025
Ein Botnet-Dienst lässt sich recht günstig erwerben, nicht nur im Darknet, sondern auch im regulären Netz. Je nach gekaufter Leistungsmenge kann der Preis des Dienstes bei 50 $ beginnen und bis zu mehreren Zehntausend reichen. Es ist also nicht schwierig, dieses Werkzeug als Mittel für unlauteren Wettbewerb einzusetzen. Gleichzeitig verursacht während eines DDoS-Angriffs jede Minute Ausfallzeit bei einem kleinen oder mittleren Unternehmen Verluste, die mehrere Zehntausend Dollar erreichen können (je nach Unternehmensgröße), und die Wiederherstellung der Dienste und des Betriebs nach dem Angriff kann im Durchschnitt 70.000–120.000 $ kosten.
Im Jahr 2025 verursachten DDoS-Angriffe auf Anwendungsebene mehr Schäden für Online-Branchen als jede andere Angriffsart: 131 % mehr als im Vorquartal (und 300 % im Jahresvergleich).
Symptome des Angriffs und wie man ihn erkennt
DDoS-Angriffe weisen keine eindeutigen Symptome auf, bei deren Auftreten man klar sagen könnte: "Sehen Sie, wir haben einen DDoS-Angriff." Üblicherweise sinkt die Ladegeschwindigkeit des Dienstes, eine Website gibt den Fehler 502, 503 oder 504 aus oder ist überhaupt nicht aufrufbar, es kommt zu vermehrtem Spam, ungewöhnlichen Inhalten, einer erhöhten Zahl gleichzeitiger Nutzerzugriffe auf dieselben Ressourcen der Website, Problemen mit der Internetverbindung, ziellosen Besuchern und Kommunikation zu themenfremden Inhalten und Ähnlichem. Es lässt sich außerdem das Datenverkehrsvolumen an den Verbindungsports sowie die veränderte Belastung von Arbeitsspeicher und Prozessor überwachen, die sich mehrfach erhöht.
Die Symptome sind nicht eindeutig und entsprechen nicht immer zu 100 % einem Angriff auf Ihre Website, Ihr Netzwerk oder Ihre Anwendung. Treten sie jedoch auf, sollten Sie über Ihre Sicherheit nachdenken.
Wie geht man mit DoS und DDoS um?
Natürlich erfordert eine solche Bedrohung entsprechende Abwehrmaßnahmen. Gegen DoS- und DDoS-Angriffe gibt es mehrere Möglichkeiten, die Informationssicherheit zu gewährleisten:
Systeme zur Überwachung des Netzwerkverkehrs einsetzen
Sie überwachen die Verkehrsquellen und erfassen ungewöhnliche Spitzen im Netzwerk.
Firewalls
Eine Firewall ist ein Reverse-Proxy-Server, der physisch zwischen dem Internet und den Unternehmensservern installiert wird. Nach der Installation wendet die Firewall auf den gesamten eingehenden Datenverkehr den vom Administrator im Voraus festgelegten Regelsatz an. Jeder Vorgang, der diesen Vorgaben nicht entspricht, wird daher automatisch abgelehnt.
Audit der Sicherheitssysteme und gegebenenfalls Beauftragung eines White-Hat-DDoS-Hacking
Organisationen sollten regelmäßig Risikobewertungen und Audits ihrer Geräte, Server und Netzwerke durchführen. Führen Sie regelmäßig Tests der Reaktionszeit Ihrer Website durch, um zu verstehen, was für Sie normal ist und was bereits überschritten ist und durch einen Angriff ausgelöst worden sein könnte. Es ist außerdem nützlich, einen White-Hat-Hacker zu beauftragen, der zum unpassendsten Zeitpunkt einen Angriff auf eine Website auslöst und Schwachstellen der Sicherheitsvorkehrungen aufzeigt.
KI und spezialisierte Software einsetzen
Künstliche-Intelligenz-Werkzeuge sind wesentlich anpassungsfähiger als herkömmliche Software, da sie in der Lage sind, selbstständig zu lernen und auf Basis der aktuellsten Daten zu handeln. Auch neuronale Netze werden im Kampf gegen DDoS eingesetzt, testen Sie die verfügbaren Formen für sich. Ignorieren Sie außerdem nicht Software und Supportdienste, die auf die Abwehr dieser Angriffsform spezialisiert sind. Der wohl bekannteste Anbieter hierbei dürfte Cloudflare sein.
Black-Hole-Routing
Eine weitere Schutzform ist das Black-Hole-Routing, bei dem der Netzwerkadministrator (oder der Internetdienstanbieter der Organisation) eine Route durch ein "schwarzes Loch" einrichtet und den Datenverkehr dorthin leitet. Mit dieser Strategie wird der gesamte Datenverkehr, sowohl der gute als auch der schlechte, auf Route Null geleitet und effektiv aus dem Netzwerk entfernt. Das kann recht drastisch sein, da auch legitimer Datenverkehr gestoppt wird, was zu Geschäftsverlusten führen kann.
