


Kategorien
Informationssicherheit automatisierter Steuerungssysteme (ACS)
 23
 12 Min.
Automatisiertes Steuerungssystem (ACS) — ist eine systematisierte Zusammenstellung von Methoden, Software und Hardware zur Regelung und Steuerung verschiedener Abläufe im Betrieb einer Organisation. Man unterscheidet folgende automatisierte Systeme:
-
objektbezogen — ACSO;
-
technologischer Prozess — ACSTP;
-
Branche —ACSI;
-
Unternehmen — ACSE;
-
Truppen — ACST;
-
Straßenverkehr — ACSRT;
-
usw.
Informationssicherheit (IS) — ist der Zustand eines Informationssystems, in dem Vertraulichkeit, Verfügbarkeit und Integrität der darin verarbeiteten Daten gewährleistet sind.
Vorteile des ACS-Einsatzes in der Industrie
Ein automatisiertes Steuerungssystem besteht in der Regel aus drei Ebenen: einem Leitstand, Datenverarbeitungsgeräten und typischen Automatisierungselementen, also verschiedenen Sensoren, Routern, Steuergeräten usw. Das automatisierte Steuerungssystem besteht aus drei Ebenen: einem Leitstand, Datenverarbeitungsgeräten und typischen Automatisierungselementen.
Wichtig zu beachten ist, dass der menschliche Anteil an der Arbeit mit dem ACS minimiert wird, aber weiterhin vorhanden ist: bei der Systemeinrichtung und bei wichtigen Entscheidungen.
Der Einsatz von ACS ermöglicht es Unternehmen, die Betriebskosten deutlich zu senken, das Produktionsvolumen ohne Qualitätsverlust zu steigern und die Sicherheit im Unternehmen zu erhöhen, indem der Einfluss des menschlichen Faktors minimiert wird, also die Zahl der Fehler im Produktionsprozess reduziert wird. Diese Vorteile erklären die wachsende Beliebtheit von ACS in allen Branchen.
Laut Fortune Business Insights wurde der weltweite Markt für Industrieautomation im Jahr 2022 auf rund 206 Milliarden US-Dollar geschätzt und soll bis 2029 auf 395 Milliarden US-Dollar wachsen, was einer durchschnittlichen jährlichen Wachstumsrate von fast 10 % entspricht.
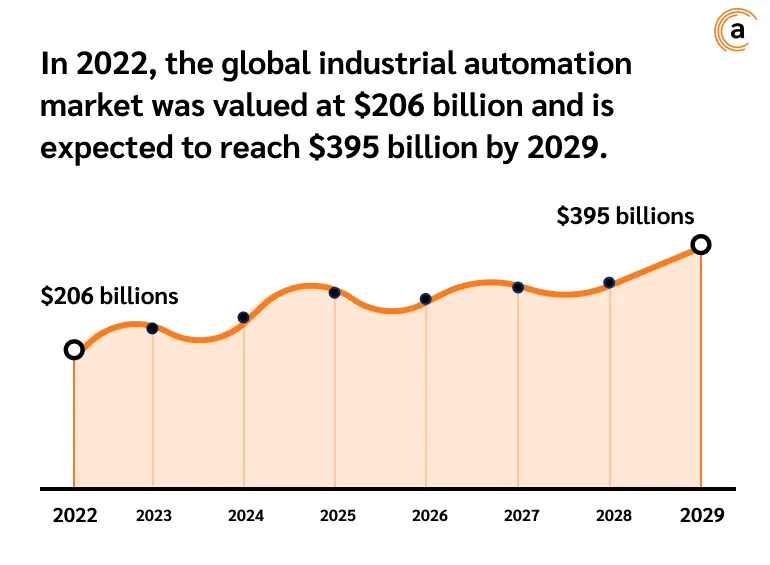
Dabei wird erwartet, dass Innovationen wie die Digitalisierung, das Aufkommen der 5G-Technologie, die Verbreitung von Augmented Reality (AR), der Einsatz von Digital-Twin-Technologie und das industrielle Internet der Dinge (IIoT) das Wachstum des globalen Industrieautomationsmarktes weiter beschleunigen werden.
Automatisierte Systeme werden heute nicht mehr nur zur Steuerung von Industrieanlagen eingesetzt. ACS haben sich in der Energiewirtschaft, Logistik, Medizin, Bildung, bei Beleuchtungssystemen, im Straßenverkehr und praktisch in allen Bereichen der Landwirtschaft und Industrie bewährt.
Darüber hinaus unterstützen viele automatisierte Systeme Funktionen zur Erfassung und Verarbeitung von Daten vor Ort. Das beschleunigt den Entscheidungsprozess und reduziert die menschliche Beteiligung an Produktionsabläufen weiter.
Dennoch hat die deutliche Zunahme der Komplexität von Informationssystemen in Industrieunternehmen sowie der Architektur ihrer Betriebstechnologien, einschließlich ACS, das Ausmaß der Bedrohungen vergrößert, deren Eintreten katastrophale Folgen haben kann.
Warum brauchen Sie Informationssicherheit im ACS?
Die Digitalisierung der Industrie ist geprägt von einem hohen Automatisierungsgrad und zunehmender Anbindung an externe Netzwerke, wodurch neue Schwachstellen für Informationsbedrohungen entstehen: Sabotage, Cyberangriffe, Diebstahl vertraulicher Daten und mehr. All das macht die Frage der Absicherung automatisierter Steuerungssysteme und der darin verarbeiteten Daten hochrelevant.
Warum ist das notwendig?
Wie oben erwähnt, können Cyberangriffe und Datenlecks bei automatisierten Steuerungssystemen neben wirtschaftlichem und Reputationsschaden auch schwerwiegende, mitunter katastrophale Ereignisse auslösen (z. B. Freisetzung gefährlicher Stoffe in die Atmosphäre, Brände, Explosionen) mit ernsten Folgen für Mitarbeitende, die Bevölkerung und die Umwelt. Gleichzeitig zählen viele Unternehmen, unter anderem im Energiesektor, zu den kritischen Infrastrukturen (KRITIS), sodass die Gewährleistung der Informationssicherheit dort gesetzlich vorgeschrieben ist.
Datenlecks in Einrichtungen, die mithilfe automatisierter Steuerungssysteme große Mengen personenbezogener Daten verarbeiten, bergen finanzielle und Reputationsrisiken. Persönliche, teils sensible Daten von Nutzern oder Bürgern wecken besonderes Interesse krimineller Gruppen. Mitarbeitende können vertrauliche Daten versehentlich an Dritte weitergeben, sei es durch einen Fehler, infolge eines Phishing-Angriffs oder vorsätzlich aus persönlichem Gewinnstreben oder böswilliger Absicht.
Jeder IS-Vorfall kann zur Störung der über das ACS abgewickelten technologischen Prozesse führen.
Besonderheiten des Betriebs automatisierter Steuerungssysteme im Kontext der Informationssicherheit
Die meisten ACS sind räumlich verteilt und tauschen über große Datenmengen miteinander aus.
Folgende Merkmale verteilter ACS sind kennzeichnend:
-
es werden zahlreiche unterschiedliche Methoden zur Übertragung und Speicherung von Informationen genutzt;
-
Daten aus verschiedenen Quellen werden in Datenbanken zusammengeführt, teilweise verteilt auf Netzwerkknoten;
-
die vom ACS verarbeiteten Informationen werden von einer großen Zahl von Nutzern verwendet;
-
es herrscht derzeit ein akuter Mangel an Personal und Spezialsoftware zum Schutz von ACS vor Cyberbedrohungen.
Wie bereits erläutert, optimieren Betriebstechnologien Produktionsprozesse und eröffnen zugleich neue Angriffsvektoren für Cyberbedrohungen.
Somit erhöhen folgende Schwachstellen des ACS die Risiken von Informationssicherheitsvorfällen erheblich.
-
Lange Lebensdauer der Steuerungssysteme. In der Regel haben Steuerungssysteme eine Lebensdauer von 15 bis 30 Jahren. Das bedeutet, dass manche Systeme vor mehr als einem Jahrzehnt entwickelt wurden und Angreifer genug Zeit hatten, alle Schwachstellen gründlich zu untersuchen.
-
Fernzugriff. Die Anbindung von ACS an drahtlose Netzwerke sowie die Möglichkeit des Fernzugriffs haben die Verwaltung vereinfacht, gleichzeitig aber die Bedrohungslandschaft deutlich erweitert.
-
Informationen über den Betrieb automatisierter Systeme sind leicht zu finden. In der Regel arbeiten viele Menschen mit den Systemen: Ingenieure, Bediener, Führungskräfte sowie Praktikanten und andere Fachkräfte. Das erhöht die Wahrscheinlichkeit deutlich, dass Informationen über automatisierte Systeme durchsickern, besonders im Vergleich zu Zeiten, als der Zugang zu Systemen auf eine sehr begrenzte Zahl von Personen beschränkt war, die eine Verschwiegenheitserklärung unterzeichnet hatten.
-
Menschlicher Faktor. Damit sind Mitarbeitende gemeint, die vorsätzlich oder unbeabsichtigt gegen die Informationssicherheitsrichtlinie des Unternehmens verstoßen, etwa durch die Nutzung ungeprüfter Wechseldatenträger usw.
-
Physischer Zugang. Sind die Maßnahmen zur Beschränkung des physischen Zugangs zur Ausrüstung unzureichend, besteht das Risiko von Sabotage oder unbeabsichtigter Beschädigung des ACS.
Die Berücksichtigung der oben beschriebenen Schwachstellen verringert die Risiken bei der Organisation des Informationssicherheitssystems im Unternehmen erheblich. Gleichzeitig zeigt die Praxis, dass sich die meisten Unternehmen auf den Schutz vor externen Bedrohungen konzentrieren und internen Risiken oft zu wenig Aufmerksamkeit schenken — Datenlecks durch Mitarbeitende, Veränderung oder Vernichtung wichtiger Informationen sowie Sabotage oder unbeabsichtigte Beschädigung von Anlagen. Wie die Praxis zeigt, sind es am häufigsten Mitarbeitende und Führungskräfte von Organisationen, die für Lecks verantwortlich sind. Zudem begehen auch Vertragspartner des Unternehmens häufig Handlungen, die zur unbefugten Weitergabe vertraulicher Informationen führen.
Warum passiert das?
Am häufigsten hängen Lecks wichtiger Informationen über den ACS-Betrieb mit einem kritisch niedrigen Bewusstsein des Personals für Informationssicherheitsregeln zusammen. Mitarbeitende verwenden schwache Passwörter, erkennen verschiedene Betrugsmaschen nicht, geben wichtige Informationen und Dokumente unachtsam an Dritte weiter und nutzen ungeprüfte Wechseldatenträger.
Verhindern Sie durch Mitarbeitende verursachte Lecks vertraulicher Informationen mit dem DLP-System Anexet. Testen Sie die Funktionen des Systems in der kostenlosen 30-Tage-Version.
Informationssicherheitsbedrohungen für das ACS
Automatisierte Steuerungssysteme, auch solche an KRITIS-Standorten, reagieren besonders empfindlich auf selbst kleinste Informationssicherheitsbedrohungen, die in anderen Bereichen nicht als Verstoß gelten würden. Gleichzeitig herrscht heute ein akuter Mangel an Personal und Software für die Sicherheit von Informationssystemen, und die derzeit in Organisationen ergriffenen Maßnahmen sind meist unzuverlässig und bieten keinen angemessenen Schutz.
Bei der Organisation eines Informationssicherheitssystems konzentrieren sich viele nach wie vor vor allem auf die Implementierung von Systemen zur Erkennung und Verhinderung von Eindringversuchen. Es ist jedoch wichtig, auch andere Angriffsvektoren zu berücksichtigen.
Schauen wir sie uns genauer an.
Angriffsvektoren gegen automatisierte Systeme
-
Vor nicht allzu langer Zeit wurde die Informationssicherheit von ACS unter anderem durch Beschränkung des physischen Zugangs gewährleistet, also durch sogenannte Air Gaps. Heute sind die meisten ACS auf die eine oder andere Weise mit Netzwerken verbunden, um betriebliche Aufgaben zu lösen. Erhält ein Angreifer Zugang zum Unternehmensnetzwerk, kann er auch in das technologische Netzwerk zum automatisierten System gelangen.
-
Nachlässigkeit. Verwendung ungeprüfter Wechseldatenträger und Anschluss externer Modems. Der Datenträger kann mit Schadsoftware infiziert sein, das Modem kann einen Zugang vom Technologienetzwerk zum öffentlichen Internet ermöglichen, was nicht der Fall sein sollte.
-
Lieferketten und Auftragnehmer. Ein weiterer Angriffsvektor sind Auftragnehmer, die automatisierte Systeme und Prozessanlagen warten und die Möglichkeit haben, sich per Fernzugriff mit dem ACS zu verbinden. Verfügen die Auftragnehmer nicht über ein gut entwickeltes Informationssicherheitssystem, können Angreifer in das technologische Netzwerk des ACS eindringen und dabei selbst die gründlichsten Informationssicherheitsmaßnahmen umgehen.
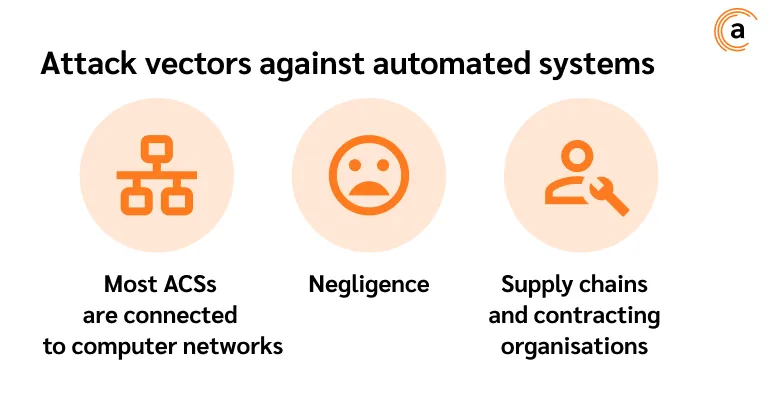
Basierend auf den oben beschriebenen Vektoren lassen sich die häufigsten Informationssicherheitsbedrohungen für automatisierte Systeme identifizieren.
Bedrohung Nr. 1. Verletzung der Perimetersicherheit des technologischen Netzwerks. Die meisten ACS wurden unter der Annahme entworfen, dass sie vom Internet und sogar von Unternehmensnetzwerken isoliert sind. Ein solcher Air Gap ist recht wirksam beim Schutz vor böswilligen Handlungen an den Stellen, an denen Ereignisse, die zu Vorfällen führen, am häufigsten auftreten: SCADA-Server, Arbeitsplätze des Personals, speicherprogrammierbare Steuerungen usw.
Bedrohung Nr. 2. Angriffe auf Betriebssysteme und Software. In der Regel hängt diese Bedrohung mit Verstößen des Unternehmenspersonals gegen die Sicherheitsrichtlinie zusammen: Klicken auf Phishing-Links, Nutzung unregistrierter Wechseldatenträger, Installation unzuverlässiger Software auf Arbeitsplätzen, Betrieb eines ungeschützten Fernzugriffssystems usw.
Um die Auswirkungen der Bedrohung zu minimieren, wird empfohlen, ein System zur Schulung des Personals in den Grundlagen der Informationssicherheit einzuführen sowie die im Unternehmen verwendete Software zeitnah zu aktualisieren.
Bedrohung Nr. 3. Eindringen über den Fernzugriff. Moderne ACS werden zunehmend mit dem globalen Netzwerk verbunden, was den Verwaltungsprozess erheblich vereinfacht, aber neue Wege für den unbefugten Zugriff auf die Unternehmensinfrastruktur eröffnet. Eine weitere Schwachstelle, die zur Realisierung dieser Bedrohung führt, ist die Verwendung unsicherer Fernzugriffsprotokolle.
Bedrohung Nr. 4. Unrechtmäßige Trennung von Anlagen vom Netzwerk. Sie tritt auf, wenn die Maßnahmen zur Beschränkung des physischen Zugangs zu ACS-Elementen unzureichend sind.
Bedrohung Nr. 5. Nutzung unregistrierter Software. Unregistrierte Software kann von Mitarbeitenden installiert werden, die gegen die Informationssicherheitsregeln des Unternehmens verstoßen. Ungesicherte, ungeprüfte Software sowie deren Komponenten können Schwachstellen enthalten, die Cyberkriminellen Zugang zu Systemkomponenten verschaffen.
Bedrohung Nr. 6. Offenlegung, Verlust, Weitergabe des Systemzugangs. Tritt durch Verschulden des Personals der Organisation auf. Zugangsdaten können vorsätzlich oder irrtümlich an Dritte weitergegeben werden.
Bedrohung Nr. 7. Physischer Ausfall oder Zerstörung von Systemkomponenten. Tritt bei unzureichenden Maßnahmen zur Beschränkung des physischen Zugangs zu ACS-Elementen auf.
Bedrohung Nr. 8. Anwerbung von Mitarbeitenden mit bestimmten Befugnissen oder Zugang zu geschützten Informationen. Kann durch Erpressung, Bestechung usw. erfolgen.
Bedrohung Nr. 9. Diebstahl von Speichermedien: Disketten, USB-Sticks, Geräte mit internem Speicher und ganze Computer.
Bedrohung Nr. 10. Nutzung von Restinformationen aus dem Arbeitsspeicher und externen Speichergeräten sowie aus vom Betriebssystem genutzten Speicherbereichen.
Bedrohung Nr. 11. Diebstahl gebrauchter Datenträger, die nicht rechtzeitig gemäß den Vorschriften vernichtet wurden: verschiedene Dokumente, USB-Sticks, Magnetplatten usw.
Bedrohung Nr. 12. Einsatz von Abhörgeräten und Abfangmitteln, Überwachung, unbefugtes Fotografieren und Filmen.
Bedrohung Nr. 13. Einschleusung von Insidern oder Agenten in die Belegschaft, anschließender Diebstahl oder Sabotage geschützter Informationen.
Bedrohung Nr. 14. Verschiedene Handlungen zur Sabotage des Unternehmensbetriebs, z. B. Schaffung einer angespannten Atmosphäre im Team durch illoyale Mitarbeitende, Streiks sowie Änderungen der Betriebsmodi automatisierter Steuerungssysteme, Installation von Geräten, die Funkstörungen auf Frequenzen erzeugen, auf denen automatisierte Systeme arbeiten.
Bedrohung Nr. 15. Abfangen von Informationen, die über elektromagnetische, akustische und andere Kommunikationskanäle übertragen werden.
Wichtig! In der Regel nutzen Angreifer nicht nur einen, sondern mehrere Wege gleichzeitig, um in das System einzudringen.
Wie aus der obigen Liste ersichtlich, beruhen die meisten IS-Bedrohungen für automatisierte Systeme auf dem menschlichen Faktor und sind vorsätzlicher Natur. Deshalb ist es bei der Organisation des Informationssicherheitssystems für automatisierte Systeme ratsam, nicht nur Maßnahmen zum Schutz vor externen Bedrohungen zu beachten, sondern auch die Systeme vor unbeabsichtigter Beschädigung und Sabotage sowie die darin verarbeiteten Daten vor Exfiltration — durch Verschulden von Mitarbeitenden — zu schützen.
Schützen Sie Ihre Daten vor Leck, Veränderung und Vernichtung mit Anexet DLP.
Ein realer Vorfall bei einem ACS: 1.000.000 US-Dollar Verlust bei EnerVest durch Sabotage
Ein Netzwerktechniker des Energieunternehmens EnerVest aus West Virginia erfuhr, dass er entlassen werden sollte, und setzte alle Netzwerkserver auf Werkseinstellungen zurück und deaktivierte die Remote-Backups. Es ist bekannt, dass Mitchell wegen dieser Tat strafrechtlich verfolgt wurde. Dennoch konnte EnerVest infolgedessen 30 Tage lang nicht arbeiten und erlitt Verluste von über 1 Million US-Dollar.
Maßnahmen zur Gewährleistung der Sicherheit von ACS
Es gibt drei Arten von Maßnahmen zur Gewährleistung der Sicherheit automatisierter Systeme: physische, organisatorische sowie Software- und Hardwaremaßnahmen.
Organisatorische Maßnahmen zielen darauf ab, den Einfluss des menschlichen Faktors auf die Informationssicherheit zu verringern:
-
Entwicklung, Genehmigung und Umsetzung der Sicherheitsrichtlinie (im Folgenden — SR);
-
Benennung von Verantwortlichen für die Gewährleistung der Informationssicherheit;
-
Abgrenzung des Mitarbeiterzugangs zum ACS und seinen Komponenten.
Wichtig: Selbst die genaueste und gründlichste Sicherheitsrichtlinie nützt nichts, wenn die Mitarbeitenden des Unternehmens die darin beschriebenen Regeln nicht befolgen. Sie können die Einhaltung der Sicherheitsrichtlinie bei der Arbeit mit dem ACS mit dem DLP-System Anexet kontrollieren.
Folgende Informationssicherheitsmaßnahmen für automatisierte Systeme werden ebenfalls hervorgehoben.
Gewährleistung des physischen Schutzes
Beschränkung des Zugangs zu Anlagen und Komponenten des ACS sowie zu Arbeitsplätzen durch Zäune, Zutrittskontrollsysteme und Videoüberwachung. Installation von Kontrollpunkten und Sicherheitsalarmen. Gewährleistung der Sicherheit von Systemkomponenten bei Naturkatastrophen: Brände, Erdbeben, Überschwemmungen usw.
Datenverschlüsselung
Einsatz kryptografischer Methoden zum Schutz übertragener und gespeicherter Daten vor unbefugtem Zugriff.
Datensicherung
Erstellung von Backups kritischer Daten und Software zur schnellen Wiederherstellung im Falle von Ausfällen, Sabotage oder Angriffen.
Zeitnahe Software-Updates
Installation von Patches und Updates zur Behebung von Schwachstellen und Verbesserung der Systemsicherheit.
Überwachung und Audit
Erfassung und Analyse von Informationen über Systemereignisse zur Identifizierung verdächtiger Aktivitäten und potenzieller Bedrohungen.
Schulung des Personals
Durchführung sogenannter Cyber-Schulungen, Trainings und Seminare zu Themen der Informationssicherheit für Mitarbeitende, die mit ACS arbeiten.
Einsatz von Antiviren- und anderen Anti-Malware-Tools
Es ist notwendig, zu verhindern, dass Viren und andere Schadprogramme das ACS infizieren.
Wichtig: Der Einsatz dieser Maßnahmen garantiert keine vollständige Informationssicherheit der Anlage, verringert jedoch die Risiken von Vorfällen erheblich.
Bei der Bereitstellung von Schutzmaßnahmen für automatisierte Systeme ist es wichtig, die Anforderungen der behördlichen Rechtsakte der Regulierungsbehörden zu berücksichtigen sowie sich auf globale Sicherheitsstandards zu stützen, die wir im Folgenden besprechen.
Die Normenreihe IEC 62443
Die Standards basieren auf einem risikoorientierten Ansatz und legen Anforderungen an die Sicherheit industrieller Steuerungssysteme fest. Die Dokumente beschreiben Informationssicherheit als eine Reihe von Maßnahmen, die regelmäßig in allen Phasen des Lebenszyklus eines ACS durchgeführt werden müssen.
Fazit
Bei der Gewährleistung der Informationssicherheit von ACS ist es wichtig, Maßnahmen gegen nicht nur externe, sondern auch interne Bedrohungen umzusetzen. Wie die Praxis zeigt, stellt menschliches Handeln das größte Risiko für automatisierte Steuerungssysteme dar: Nachlässigkeit von Mitarbeitenden bei der Erfüllung von Arbeitsaufgaben, Aktivitäten von Insidern und illoyalen Mitarbeitenden, Industriespionage usw.
Gleichzeitig können die potenziellen Risiken für Umwelt und Bevölkerung, die durch den Stillstand technologischer Prozesse oder die Beschädigung von Anlagen in Unternehmen entstehen, von Interesse für ausländische Nachrichtendienste sein, insbesondere angesichts der aktuellen geopolitischen Lage in der Welt. Das macht die Frage der Gewährleistung der IS automatisierter Systeme besonders relevant.
