Zum Inhalt springen
Anexet

LinkedIn-Überwachung

LinkedIn sieht aus wie normaler Geschäftsverkehr — deshalb geht eine Nachricht an einen Recruiter unbemerkt hinaus. Nachrichten, Kommentare und Uploads werden erfasst.

Demo vereinbaren
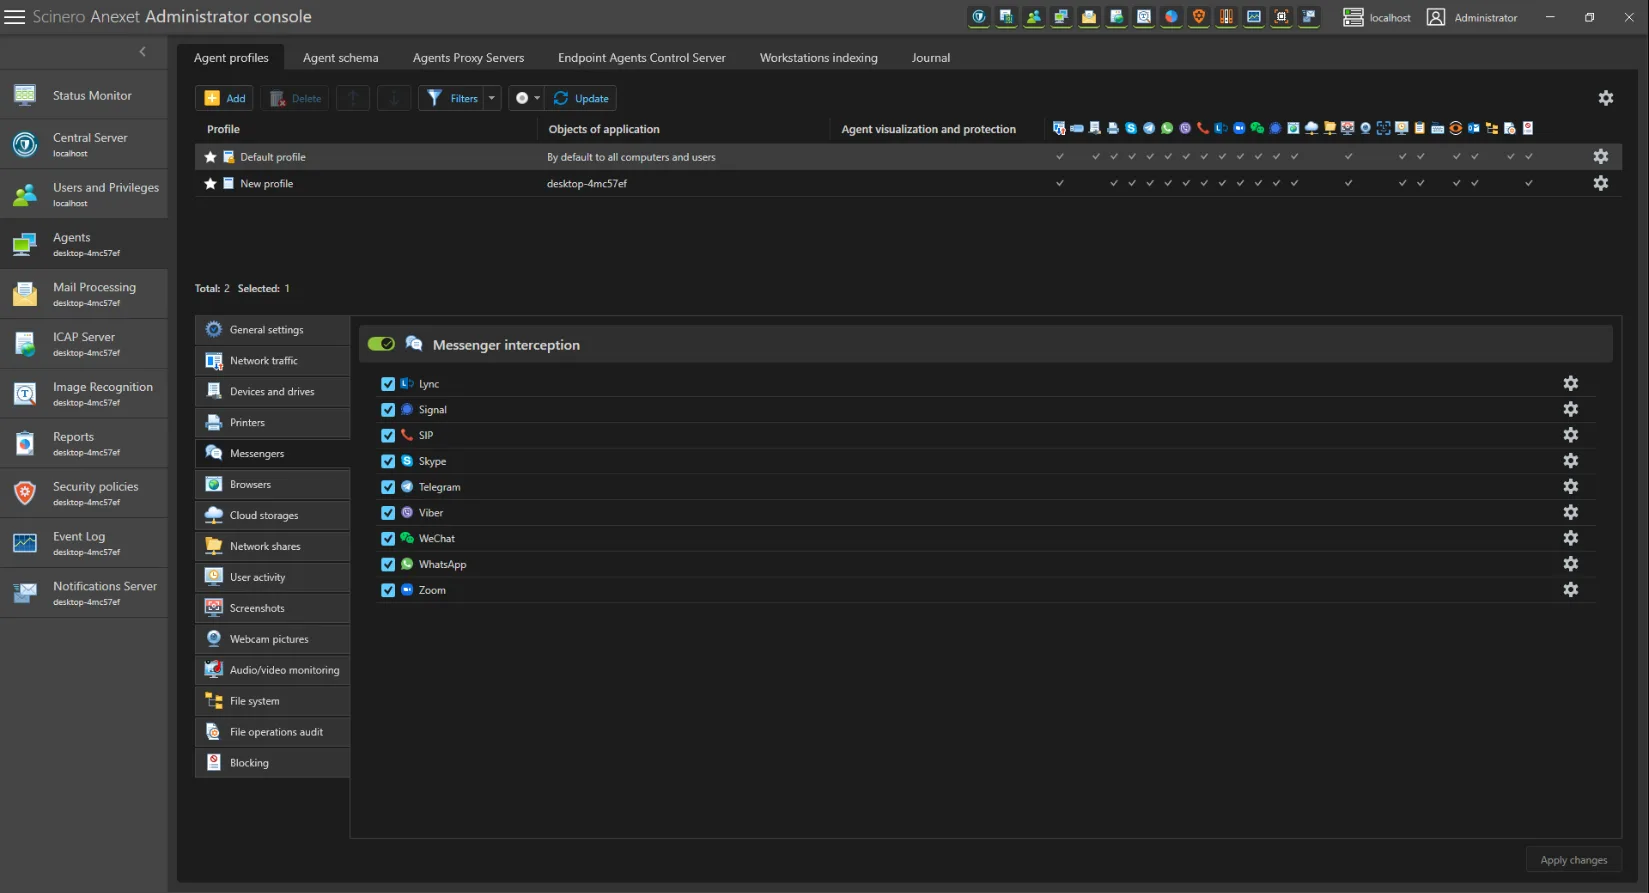
Anexet Client Console mit erfassten LinkedIn-Nachrichten und -Uploads

Warum LinkedIn ein blinder Fleck ist

LinkedIn ist das eine Netzwerk, das Mitarbeitende dienstlich nutzen – und genau diese Legitimität macht es leicht zu übersehen als Leak-Kanal.

Eine Produktmanagerin schreibt einem Recruiter, ein Entwickler hängt ein Spec-Dokument „zur Einordnung“ an, ein Vertriebler schickt eine Preisliste an einen früheren Kollegen: Jede dieser Handlungen wirkt routiniert, und jede kann vertrauliche Daten nach außen tragen. LinkedIn-Aktivität steigt zudem häufig rund um Einstellungen und Kündigungen – mehr Recruiter-Kontakte oder Upload-Aktivität sind oft das früheste Signal, dass jemand einen Wechsel plant.

Anexet deckt LinkedIn als Teil seines Web-Kanals ab: dieselbe Engine, die Browser-Traffic am Endpoint abfängt, erfasst, was über die LinkedIn-Weboberfläche läuft – private Nachrichten, Kommentare und Datei-Uploads –, sobald ein Mitarbeitender die Seite in einem unterstützten Browser öffnet. Ein eigenes LinkedIn-Plug-in ist dafür nicht nötig.

Das Risiko auf einen Blick

  • Wirkt wie Business, nicht wie Risiko

    Ein Recruiter-Chat oder eine geteilte Präsentation liest sich wie routiniertes Networking und fällt selten weiter auf.

  • Ein Signal im Einstellungszyklus

    Recruiter-Gespräche und Jobsuche-Aktivität steigen häufig kurz bevor eine Kündigung erfolgt.

  • Dateien verlassen das Unternehmen über den Browser

    An eine LinkedIn-Nachricht angehängte Dokumente verlassen den Perimeter mit einem einzigen Klick.

Verfolgen, erfassen, blockieren – in einem Agenten

Alles, was Sie brauchen, um LinkedIn unter Kontrolle zu bringen, wächst mit Ihrem Plan mit.

  • Verfolgen

    Sehen Sie, wer LinkedIn nutzt, wann und wie lange. Die Nutzungszeit fließt direkt in Mitarbeiterüberwachungs- und Produktivitätsberichte ein, zusammen mit der Erkennung von Jobsuche-Signalen.

  • Erfassung

    Private Nachrichten, Kommentare und Datei-Uploads werden über den Web-Kanal am Endpoint erfasst – durchsuchbar in der Client Console, mit Nutzer und Zeitstempel hinter jedem Ereignis.

  • Blockierung

    Riskante Uploads und Übertragungen werden per Sicherheitsrichtlinie gestoppt; inhaltsbasierte Blockierung nach digitalem Fingerabdruck oder Sensitivitätskennzeichnung hält vertrauliche Dokumente zurück.

Was Anexet auf LinkedIn erfasst

Anexet erfasst LinkedIn-Aktivität, so wie sie im Browser stattfindet: private Nachrichten, Gruppenunterhaltungen und Kommentare sowie die dazugehörigen Dateianhänge – jeweils mit Nutzeridentität und Zeitstempel. Die Nutzungszeit auf der Plattform wird zusammen mit Recruiter-Gesprächen und Bewerbungsaktivität protokolliert und gibt Sicherheits- und HR-Teams ein frühes, objektives Signal statt einer Vermutung.

Da die Erfassung über Anexets Web-Kanal am Endpoint läuft, ist kein eigener LinkedIn-Interceptor nötig – jeder unterstützte Browser auf einer verwalteten Arbeitsstation ist bereits abgedeckt. Richtlinien können Uploads und Nachrichtenübertragungen blockieren; inhaltsbasierte Regeln nach Fingerabdruck oder Sensitivitätskennzeichnung halten Dokumente zurück, auch wenn eine Datei umbenannt wurde.

Erfasste LinkedIn-Nachrichten und -Dateiübertragungen in der Anexet Client Console
Aktivitätsverlauf mit Bezug zu LinkedIn-Ereignissen

So funktioniert die LinkedIn-Kontrolle

Von einer LinkedIn-Nachricht am Endpoint zu einem kontrollierten, durchsuchbaren Datensatz.

Ein schlanker Agent auf der Arbeitsstation fängt Browser-Traffic über den Web-Kanal ab und erfasst LinkedIn-Nachrichten, -Kommentare und -Uploads, sobald die Seite geöffnet wird.

1

Erfasste Inhalte – Nachrichten, Kommentare, Dateien und Nutzungszeit – werden an Ihren On-Premise-Server gesendet und für die Suche indexiert.

2

Sicherheitsrichtlinien prüfen Inhalte in Echtzeit und können bei einem Treffer blockieren, in Quarantäne nehmen oder einen Alarm auslösen.

3

Analysten prüfen die Aktivität, bauen Fälle auf und exportieren aus der Client Console detaillierte, zeitgestempelte Berichte für interne Untersuchungen sowie die Weitergabe an HR oder Rechtsabteilung.

4

Ein schlanker Agent auf der Arbeitsstation fängt Browser-Traffic über den Web-Kanal ab und erfasst LinkedIn-Nachrichten, -Kommentare und -Uploads, sobald die Seite geöffnet wird.

1

Erfasste Inhalte – Nachrichten, Kommentare, Dateien und Nutzungszeit – werden an Ihren On-Premise-Server gesendet und für die Suche indexiert.

2

Sicherheitsrichtlinien prüfen Inhalte in Echtzeit und können bei einem Treffer blockieren, in Quarantäne nehmen oder einen Alarm auslösen.

3

Analysten prüfen die Aktivität, bauen Fälle auf und exportieren aus der Client Console detaillierte, zeitgestempelte Berichte für interne Untersuchungen sowie die Weitergabe an HR oder Rechtsabteilung.

4

Arrow

LinkedIn-Kontrolle nach Plan

StandardGrundlegende Überwachung der Mitarbeiteraktivität.
Erfassung des Netzwerkverkehrs
USB-Kontrolle
Drucküberwachung
Erfassung von Messengern
Erfassung von Browsern
und 4 weitere
Am beliebtesten
AdvancedErgänzt DLP und mehr Tiefe in der Analyse.
Plan Standard enthalten
DLP-Funktionen
Überwachung von Netzlaufwerken
Keylogger
Webcam-Bilder
und 4 weitere
Alles in einem
PremiumDie All-in-one-Lösung.
Pläne Standard + Advanced enthalten
Erweiterte Suche (digitale Fingerabdrücke, Hash-Suche)
Überwachung von Dateisystemen
Analyse von Nutzerbeziehungen
Risikoanalyse
und 6 weitere

Häufig gestellte Fragen

Häufige Fragen dazu, wie Anexet mit LinkedIn umgeht.

Hat Anexet einen dedizierten LinkedIn-Interceptor?

LinkedIn wird über Anexets Web-Kanal abgedeckt – dieselbe Engine, die Browser-HTTP- und -HTTPS-Traffic am Endpoint abfängt. Jede Nachricht, jeder Kommentar oder Upload, der über die LinkedIn-Weboberfläche in einem unterstützten Browser läuft, wird automatisch erfasst – ganz ohne separaten LinkedIn-Interceptor, der installiert oder gepflegt werden müsste.

Ja. Sicherheitsrichtlinien können Uploads und Nachrichtenübertragungen blockieren. Inhaltsbasierte Blockierung nach digitalem Fingerabdruck oder Sensitivitätskennzeichnung sorgt dafür, dass ein Dokument auch nach dem Umbenennen gestoppt wird. Der genaue Umfang für Ihre Umgebung wird im Rahmen der Demo bestätigt.

Anexet überwacht verwaltete Arbeitsstationen – Desktops und Notebooks unter Windows, Linux und macOS, auf denen der Agent installiert ist. Die Abdeckung konzentriert sich auf diese Geräte; es gibt keinen separaten mobilen Agenten, daher liegt LinkedIn-Aktivität auf einem Smartphone außerhalb dieses Umfangs.

Erfasste Daten gehen an Ihren eigenen On-Premise-Server. Anexet wird on-premise betrieben; der Anbieter hat keinen Zugriff auf Ihre Daten, und nichts wird an externe Cloud-Dienste gesendet.

Ja. Recruiter-Gespräche, InMail-Austausch und Bewerbungsaktivität, die im Browser sichtbar sind, werden als Teil der Sitzung erfasst und geben Sicherheits- und HR-Teams ein frühes Signal, dass ein Mitarbeitender einen Wechsel vorbereiten könnte.

Drei Fachleute besprechen sich in einem Meeting und schauen auf ein Tablet

LinkedIn unter Kontrolle bringen

Sagen Sie uns, wie Ihre Teams LinkedIn nutzen und was Sie schützen möchten – wir ordnen es dem passenden Plan zu und vereinbaren eine Demo oder eine kostenlose Testphase von Anexet Ultimate.

Ich stimme zu, dass meine personenbezogenen Daten gemäß der Datenschutzerklärung verarbeitet werden