Zum Inhalt springen
Anexet

Box-Überwachung

Das breite Teilen in Box mit Partnern und Kunden ist ein Hochrisiko-Ausgang. Uploads werden am Endpunkt erfasst und riskante Transfers gesperrt.

Demo vereinbaren
Anexet Client Console mit erfassten Box-Uploads

Warum Box schwer zu kontrollieren ist

Box ist für das Teilen außerhalb des Unternehmens gemacht – genau das macht einen unbemerkten Upload so leicht.

Ein Zug in den lokalen Box-Drive-Ordner oder ein schneller Upload auf box.com kann eine vertrauliche Datei innerhalb von Sekunden aus dem Netzwerk bringen, ohne dass eine native Meldung darauf hinweist – und weil die Übertragung verschlüsselt ist, erkennen netzwerkseitige Tools kaum etwas.

Anexet geht einen anderen Weg: Die Box-Aktivität wird auf dem Endpoint erfasst, dort, wo die Datei gelesen und geschrieben wird, bevor eine Verschlüsselung für die Übertragung greift. Der Box-Drive-Sync-Client und die Web-Version werden auf verwalteten Arbeitsstationen gleichermaßen abgedeckt; die genaue Abdeckung je Betriebssystem wird in der Demo bestätigt.

Das Risiko auf einen Blick

  • Für die Freigabe nach außen gemacht

    Box ist darauf ausgelegt, Dateien zu Partnern und Kunden zu bewegen – ein Leck nimmt also denselben Weg wie die tägliche Arbeit.

  • Private Konten fallen nicht auf

    Ein Upload zu einem privaten Box-Konto im Browser sieht identisch aus wie ein Upload zum Firmen-Mandanten.

  • Auf der Leitung unsichtbar

    Verschlüsselter Datenverkehr verbirgt den Inhalt vor Netzwerk-Tools – nur die Erfassung auf dem Endpoint sieht die Datei tatsächlich.

Erfassen, protokollieren, blockieren – in einem Agenten

Alles, was Sie brauchen, um Box unter Kontrolle zu bringen, wächst mit Ihrem Plan.

  • Erfassung

    Sehen Sie, wer zu Box hochlädt, wann und wie oft. Die Upload-Aktivität fließt direkt in die Mitarbeiterüberwachung und die Produktivitätsberichte ein.

  • Protokollierung

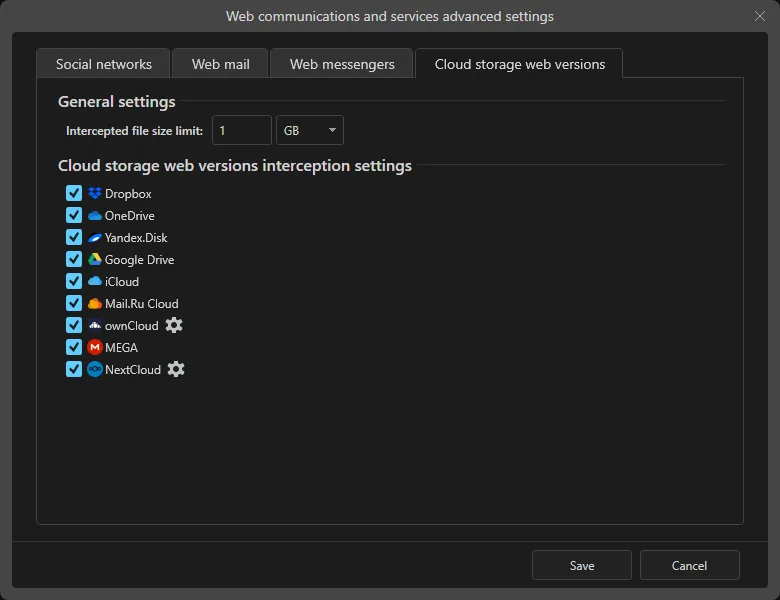
    Uploads über den Cloud-Speicher-Kanal werden erfasst – Box-Drive-Sync-Client und Web-Version gleichermaßen – durchsuchbar in der Client Console, mit Nutzer, Konto und Zeitstempel zu jedem Ereignis.

  • Blockierung

    Verweigern Sie die Box-App im Agentenprofil vollständig, oder stoppen Sie Web-Uploads über Blockierungsregeln (Advanced); die inhaltsbasierte Blockierung nach digitalem Fingerabdruck, Hash oder Vertraulichkeitskennzeichnung gilt für Uploads, die über den Web-Kanal erfasst werden (Premium).

Was Anexet bei Box erfasst

Anexet zeichnet jeden Upload in dem Moment auf, in dem er geschieht: Dateiname, Größe, Zielordner oder Konto, die Nutzeridentität und den Zeitstempel – unabhängig davon, ob die Datei über den lokalen Box-Drive-Ordner oder einen Browser-Tab auf box.com bewegt wurde.

Da die Erfassung auf dem Endpoint und nicht auf der Leitung stattfindet, ist keine Box-API-Anbindung nötig, und ein privates Box-Konto auf einer Firmenarbeitsstation wird genauso erfasst wie ein Upload zum Firmen-Mandanten. Dieselbe Agent-Richtlinie kann den Box-Zugriff auf „Zugriff verweigert“ setzen und Uploads so von vornherein blockieren, bevor sie die Arbeitsstation verlassen.

Erfasste Box-Uploads in der Anexet Client Console
Nutzeraktivitäts-Timeline mit Bezug zu Box-Ereignissen

So funktioniert die Box-Kontrolle

Vom Datei-Upload auf dem Endpoint bis zum kontrollierten, durchsuchbaren Datensatz.

Ein schlanker Agent auf der Arbeitsstation überwacht den Cloud-Speicher-Kanal – den Box-Drive-Sync-Ordner und die Web-Version gleichermaßen.

1

Erfasste Uploads und ihre Metadaten werden an Ihren On-Premise-Server gesendet und für die Suche indexiert.

2

Die Agent-Richtlinie steuert jede Cloud-Speicher-App direkt – der Zugriff kann auf vollständig, nur lesen oder verweigert gesetzt werden – während Sicherheitsrichtlinien andere Kanäle in Echtzeit prüfen und bei einem Treffer blockieren oder einen Alarm auslösen können.

3

Analysten prüfen die Upload-Historie in der Client Console, bauen Fälle auf und exportieren Berichte und erfasste Belege für Vorfallberichte.

4

Ein schlanker Agent auf der Arbeitsstation überwacht den Cloud-Speicher-Kanal – den Box-Drive-Sync-Ordner und die Web-Version gleichermaßen.

1

Erfasste Uploads und ihre Metadaten werden an Ihren On-Premise-Server gesendet und für die Suche indexiert.

2

Die Agent-Richtlinie steuert jede Cloud-Speicher-App direkt – der Zugriff kann auf vollständig, nur lesen oder verweigert gesetzt werden – während Sicherheitsrichtlinien andere Kanäle in Echtzeit prüfen und bei einem Treffer blockieren oder einen Alarm auslösen können.

3

Analysten prüfen die Upload-Historie in der Client Console, bauen Fälle auf und exportieren Berichte und erfasste Belege für Vorfallberichte.

4

Arrow

Box-Kontrolle nach Plan

StandardGrundlegende Überwachung der Mitarbeiteraktivität.
Erfassung des Netzwerkverkehrs
USB-Kontrolle
Drucküberwachung
Erfassung von Messengern
Erfassung von Browsern
und 4 weitere
Am beliebtesten
AdvancedErgänzt DLP und mehr Tiefe in der Analyse.
Plan Standard enthalten
DLP-Funktionen
Überwachung von Netzlaufwerken
Keylogger
Webcam-Bilder
und 4 weitere
Alles in einem
PremiumDie All-in-one-Lösung.
Pläne Standard + Advanced enthalten
Erweiterte Suche (digitale Fingerabdrücke, Hash-Suche)
Überwachung von Dateisystemen
Analyse von Nutzerbeziehungen
Risikoanalyse
und 6 weitere

Häufig gestellte Fragen

Häufige Fragen dazu, wie Anexet mit Box umgeht.

Kann Anexet Box-Uploads überwachen, wenn der Datenverkehr verschlüsselt ist?

Ja. Anexet erfasst die Datei auf dem Endpoint, bevor der Box-Client oder der Browser sie für die Übertragung verschlüsselt – HTTPS erzeugt also keine blinde Stelle. Die genaue Abdeckung für Ihre Umgebung wird in der Demo geklärt.

Ja. Anexet überwacht Uploads über den Cloud-Speicher-Kanal und deckt den Box-Drive-Sync-Client und box.com im Browser auf verwalteten Arbeitsstationen gleichermaßen ab; die genaue Abdeckung je Betriebssystem wird in der Demo bestätigt.

Ja. Der erfasste Datensatz enthält das Zielkonto, sodass Sicherheitsteams den Firmen-Mandanten zulassen und bei privaten Konten alarmieren oder blockieren können.

Ja. In der Agent-Richtlinie kann jede Cloud-Speicher-App auf „Zugriff verweigert“ gesetzt werden, wodurch Uploads gestoppt werden, bevor sie die Arbeitsstation verlassen – keine Sicherheitsrichtlinie erforderlich. Dies ergänzt Anexets inhaltsbasierte Blockierung (digitaler Fingerabdruck, Hash, Vertraulichkeitskennzeichnung), die ab Premium Kanäle wie externe Laufwerke, Netzwerkfreigaben und die Zwischenablage abdeckt.

Nie. Anexet wird on-premise betrieben, und der Anbieter hat keinen Zugriff auf Ihre Daten – alle erfassten Uploads und Protokolle bleiben in Ihrer Umgebung.

Drei Fachleute besprechen sich in einem Meeting und schauen auf ein Tablet

Box unter Kontrolle bringen

Sagen Sie uns, wie Ihre Teams Box nutzen und was Sie schützen möchten – wir ordnen es dem passenden Plan zu und vereinbaren eine Demo oder einen kostenlosen Test von Anexet Ultimate.

Ich stimme zu, dass meine personenbezogenen Daten gemäß der Datenschutzerklärung verarbeitet werden