Przejdź do treści
Anexet

Ochrona danych telekomunikacyjnych

Lokalna kontrola nad kodem, projektami i danymi abonentów. Każdy kanał wyjściowy analizowany wewnątrz Twojej sieci.

Umów demo
Stanowisko IT z monitorami wyświetlającymi kod, tabletem z diagramem sieci i szafami serwerowymi w tle

Problem wycieku własności intelektualnej w oprogramowaniu i telekomunikacji

Zespoły IT i telekomunikacyjne opierają się na zasobach, które trywialnie łatwo skopiować i rujnująco kosztownie utracić: zastrzeżonym kodzie źródłowym, projektach architektury i sieci, kluczach API, danych abonentów oraz dokumentach roadmapy. Zasoby te przemieszczają się przez repozytoria, potoki budowania, komunikatory, prywatne dyski w chmurze, a coraz częściej przez asystentów AI, do których wklejane są pełne wewnętrznego kontekstu treści.

Anexet jest wdrażany on-premise, więc dostawca nigdy nie dotyka Twoich danych, a jego wieloplatformowe agenty monitorują punkty końcowe w zespołach rozproszonych i zdalnych — pozwalając działowi bezpieczeństwa widzieć, jak wykorzystywane są kod, własność intelektualna i dane abonentów, otrzymywać alerty o ryzykownych zachowaniach i blokować transfery naruszające zasady, zanim cokolwiek opuści maszynę.

Wsparcie i personel NOC, deweloperzy zewnętrzni oraz krótkoterminowi podwykonawcy zwykle potrzebują szerokiego dostępu do systemów produkcyjnych i danych klientów — inwentaryzacja zasobów i monitorowanie aktywności Anexet dają działowi bezpieczeństwa bieżący obraz tego, kto ma ten dostęp i co z nim robi.

Najważniejsze zagrożenia dla IT i telekomunikacji

  • Eksfiltracja kodu źródłowego i własności intelektualnej

    Repozytoria, pliki projektowe i dane uwierzytelniające kopiowane na prywatne konto w chmurze, dysk USB lub czat przez dewelopera, który odchodzi lub dorabia na boku.

  • Dostęp podwykonawców i zespołów zewnętrznych

    Deweloperzy i personel wsparcia z zewnątrz ze stałym dostępem do kodu i danych abonentów, bez rzetelnego zapisu, co robili.

  • Wycieki do narzędzi AI i SaaS

    Wewnętrzny kod i dane klientów wklejane do chatbotów LLM lub rozproszone po rozrastających się aplikacjach SaaS poza jakimkolwiek przeglądem.

Jak Anexet strzeże kodu i własności intelektualnej

Jedna platforma on-premise — zapobieganie wyciekom danych, monitorowanie pracowników i inwentaryzacja zasobów — zbudowana pod to, jak zespoły inżynieryjne i telekomunikacyjne faktycznie dostarczają oprogramowanie.

Wyniki wyszukiwania informacji w Anexet: przechwycone czaty Slack, Microsoft Teams, WhatsApp, Telegram, Discord i Viber, z otwartą rozmową ze Slacka po prawej

Monitoruj każdy kanał, przez który kod może uciec

Poczta e-mail, ponad 25 komunikatorów i czatów zespołowych, przesyłanie plików w sieci, klienci magazynów w chmurze, media społecznościowe oraz ruch SIP/VoIP są przechwytywane bezpośrednio na punkcie końcowym — dzięki czemu archiwum repozytorium lub dokument projektowy nie może wymknąć się przez Telegram, prywatny Dysk lub niemonitorowane przesyłanie plików w sieci.

Zobacz przechwytywanie kanałów
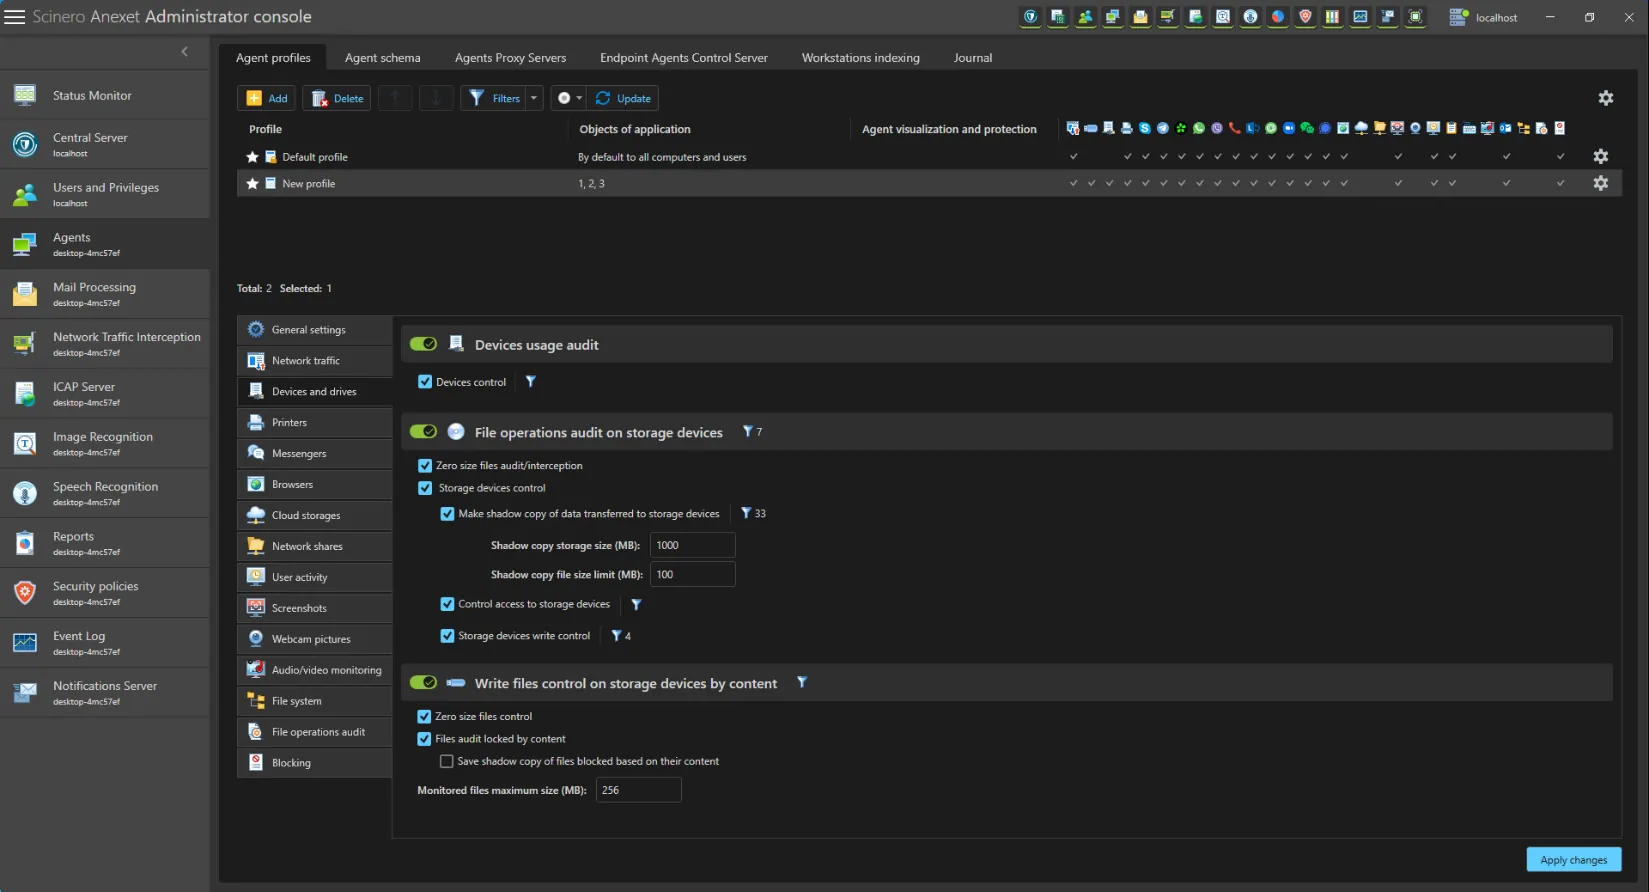
Konsola administratora Anexet, ustawienia Devices and drives: audyt użycia urządzeń, audyt operacji na plikach na nośnikach z kopiami shadow copy oraz kontrola zapisu według zawartości plików

Zablokuj urządzenia, pliki i przesyłanie do AI

Kontrola urządzeń przenośnych i pełny audyt operacji na plikach pokazują, kto i co skopiował na USB lub do chmury, a gotowe reguły mogą blokować wgrywanie plików z kodem źródłowym i danymi abonentów do ChatGPT i innych usług LLM — zamykając najnowszą drogę eksfiltracji.

Poznaj kontrolę urządzeń i AI
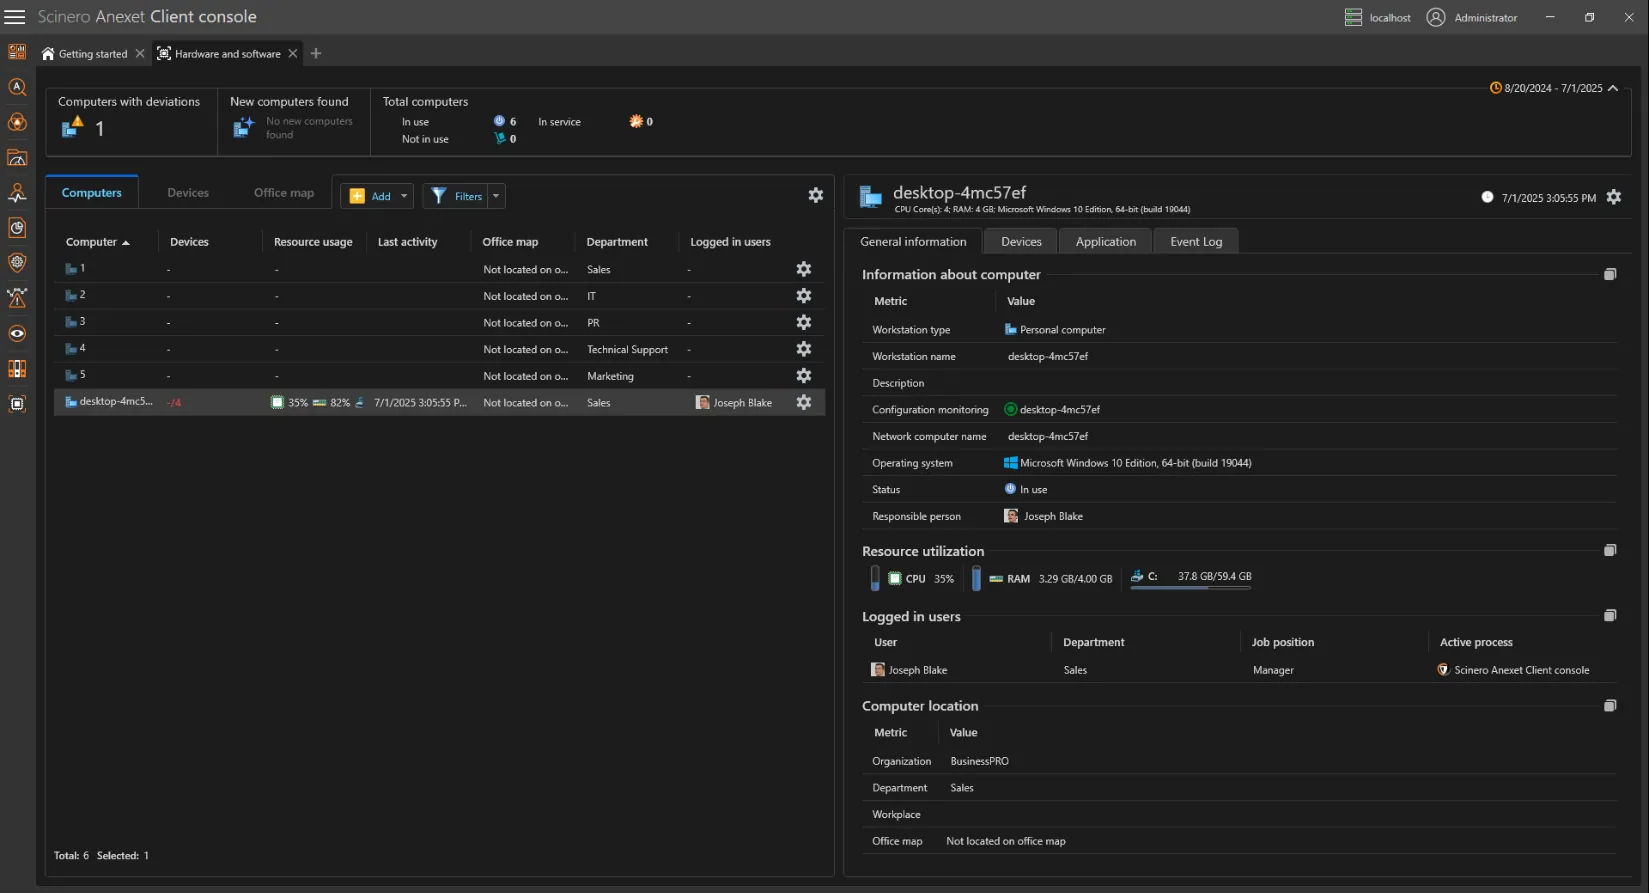
Moduł Hardware and software w Anexet: komputery według działów z użyciem zasobów i zalogowanymi użytkownikami oraz karta komputera z systemem operacyjnym, osobą odpowiedzialną i aktywnym procesem

Wiedz, kto ma dostęp do czego, w każdej chwili

Inwentaryzacja sprzętu i oprogramowania obejmuje każdą zarządzaną stację roboczą, laptop podwykonawcy i licencjonowaną aplikację, dzięki czemu bezpieczeństwo może połączyć wyciek z konkretną maszyną i potwierdzić, którzy podwykonawcy wciąż mają dostęp po zakończeniu projektu.

Zobacz inwentaryzację zasobów

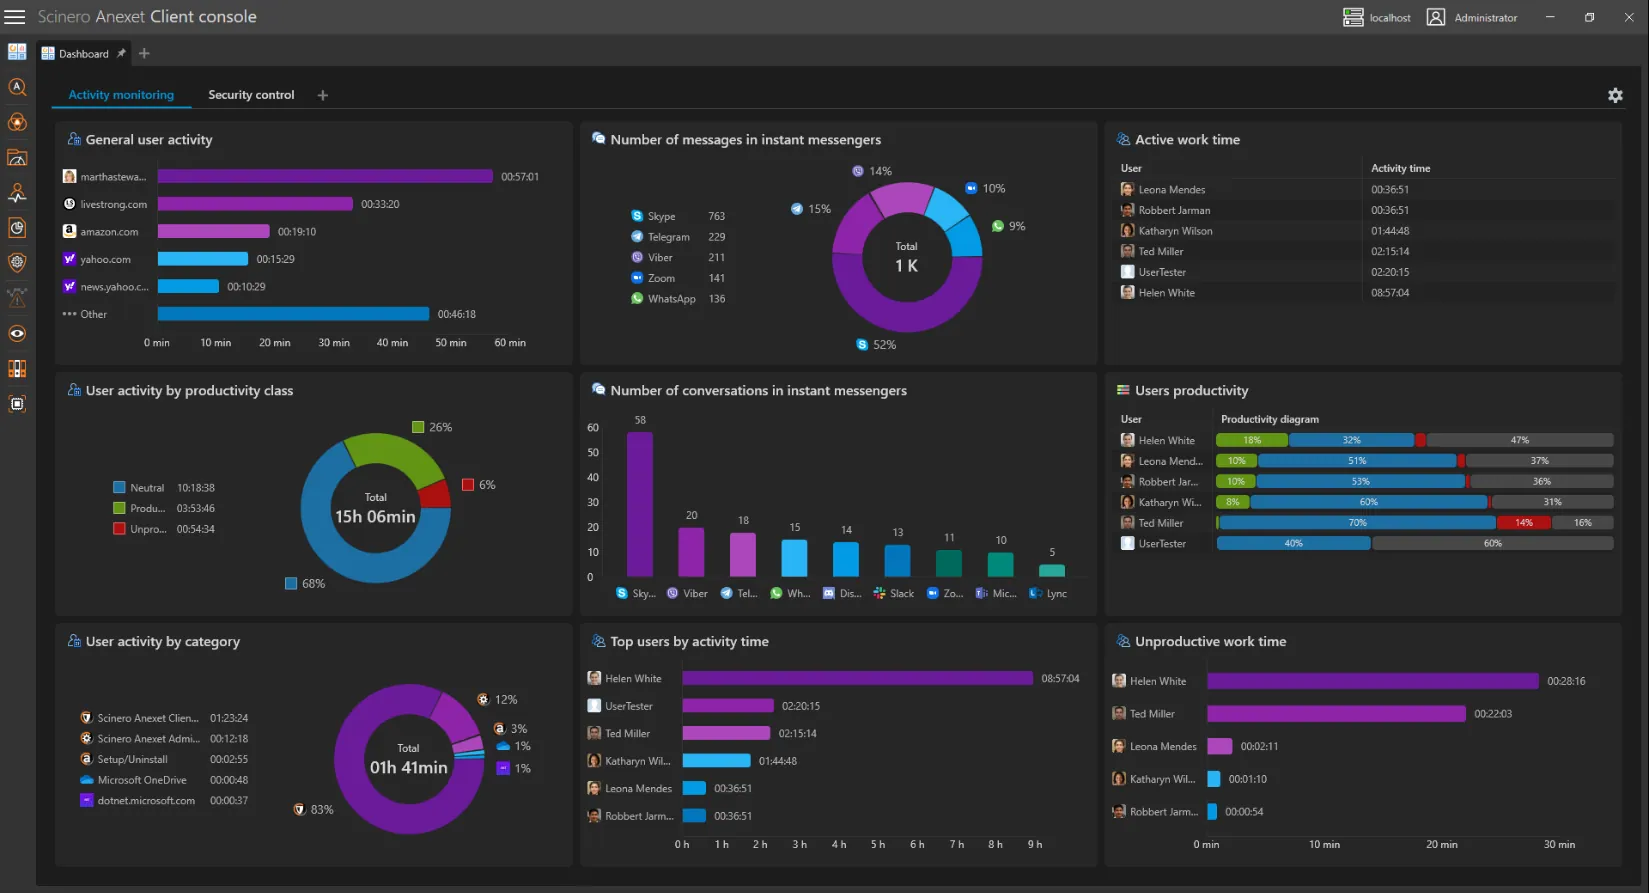
Jedna konsola dla kodu, urządzeń i incydentów

Bezpieczeństwo inżynierii zwykle oznacza zszywanie ze sobą dzienników z kilkunastu narzędzi. Anexet łączy przechwytywanie, audyt urządzeń i operacji na plikach, monitorowanie produktywności oraz analizę ryzyka w jednej konsoli on-premise, z której Twój zespół może rzeczywiście pracować.

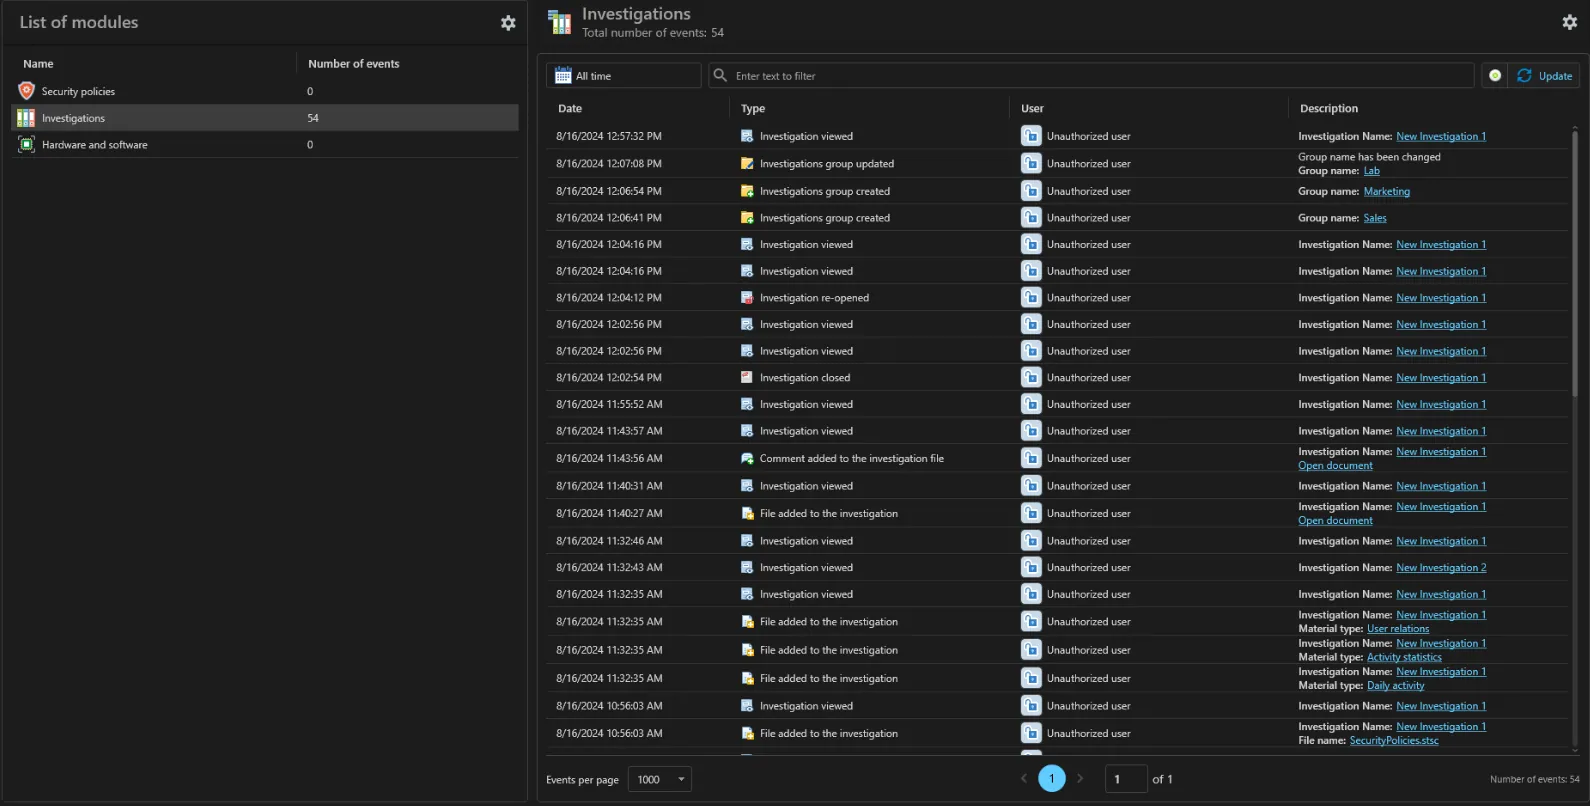
Gdy coś wygląda nie tak, analiza zachowań użytkowników to ujawnia, a pełne dochodzenia incydentów w planie Premium — z integracją SIEM — dają Ci możliwy do przypisania materiał dowodowy gotowy do wykorzystania w sądzie, na podstawie którego możesz działać, a wszystko to bez wysyłania choćby jednego pakietu Twoich danych poza Twoją sieć.

Pulpit Anexet, zakładka Activity monitoring: widżety aktywności użytkowników, ruchu w komunikatorach, czasu aktywnej pracy i produktywności
Dziennik modułu Investigations w Anexet: zdarzenia ze znacznikiem czasu, takie jak wyświetlenie dochodzenia, dodanie komentarza i pliku do dochodzenia, z użytkownikiem i opisem

Wspiera Twój program zgodności

Anexet pomaga Twojej organizacji wspierać wymogi w zakresie ochrony danych i nadzoru nad bezpieczeństwem, które dotyczą IT i telekomunikacji, w tym:

  • RODO
  • NIS2
  • Prawo ochrony własności intelektualnej

Anexet jest narzędziem wspierającym zgodność. Nie jest certyfikatem i nie zastępuje Twojej własnej oceny prawnej ani audytowej.

Od pierwszej rozmowy do pełnego pokrycia

Uruchomienie Anexet do ochrony Twojego kodu i własności intelektualnej to krótka, prowadzona ścieżka.

Opowiedz nam o swoim stosie technologicznym, repozytoriach, narzędziach chmurowych i danych, które najbardziej musisz chronić.

1

Wdróż on-premise i rozprowadź wieloplatformowe agenty na punktach końcowych deweloperów i wsparcia.

2

Włącz polityki dla kodu, danych uwierzytelniających, danych abonentów i przesyłania do narzędzi AI.

3

Monitoruj, otrzymuj alerty, prowadź dochodzenia w sprawie incydentów i dostrajaj reguły w miarę skalowania zespołu.

4

Opowiedz nam o swoim stosie technologicznym, repozytoriach, narzędziach chmurowych i danych, które najbardziej musisz chronić.

1

Wdróż on-premise i rozprowadź wieloplatformowe agenty na punktach końcowych deweloperów i wsparcia.

2

Włącz polityki dla kodu, danych uwierzytelniających, danych abonentów i przesyłania do narzędzi AI.

3

Monitoruj, otrzymuj alerty, prowadź dochodzenia w sprawie incydentów i dostrajaj reguły w miarę skalowania zespołu.

4

Arrow

Ochrona IT i telekomunikacji według planu

StandardPodstawowe monitorowanie aktywności pracowników.
Przechwytywanie ruchu sieciowego
Kontrola USB
Monitorowanie drukarek
Przechwytywanie komunikatorów
Przechwytywanie przeglądarek
i 4 więcej
Najpopularniejszy
AdvancedDodaje DLP i głębszą widoczność.
Plan Standard w cenie
Funkcje DLP
Monitorowanie udziałów sieciowych
Keylogger
Zdjęcia z kamery internetowej
i 4 więcej
Wszystko w jednym
PremiumKompleksowe rozwiązanie all-in-one.
Plany Standard i Advanced w cenie
Zaawansowane wyszukiwanie (cyfrowe odciski palców, wyszukiwanie po skrócie)
Monitorowanie systemów plików
Analiza relacji między użytkownikami
Analiza ryzyka
i 6 więcej

FAQ dla IT i telekomunikacji

Najczęstsze pytania dotyczące korzystania z Anexet do ochrony kodu źródłowego, danych abonentów i własności intelektualnej w firmach programistycznych i telekomunikacyjnych.

Jak Anexet chroni kod źródłowy i własność intelektualną?

Anexet monitoruje, jak kod, pliki projektowe, dane uwierzytelniające i dane abonentów przemieszczają się przez pocztę e-mail, komunikatory, sieć, chmurę i urządzenia wymienne, oraz może blokować transfery naruszające Twoje zasady — w tym przesyłanie do narzędzi AI — zanim cokolwiek opuści punkt końcowy. Reguły świadome treści wykorzystujące cyfrowe odciski palców (Premium) celują w Twoje najbardziej wrażliwe pliki.

Tak. Inwentaryzacja zasobów IT Anexet śledzi zarządzane stacje robocze, zainstalowane oprogramowanie i licencje, a monitorowanie aktywności pokazuje, co faktycznie robi na punkcie końcowym każde konto — wewnętrzne czy podwykonawcy — dzięki czemu bezpieczeństwo może potwierdzić, że dostęp wciąż odpowiada aktualnej liście projektu.

Tak. Lekkie wieloplatformowe agenty działają na systemach Windows, Linux i macOS i raportują do jednej konsoli on-premise, dzięki czemu zespoły rozproszone i hybrydowe są objęte ochroną. Anexet nie udostępnia agentów mobilnych — pokrycie obejmuje punkty końcowe typu desktop i laptop.

Anexet pomaga Twojej organizacji wspierać wymogi takie jak RODO, NIS2 i prawo ochrony własności intelektualnej poprzez kontrolowanie przepływu danych, audytowanie operacji na plikach i urządzeniach oraz tworzenie raportów o incydentach. Sam Anexet nie jest certyfikatem i nie zastępuje Twojej oceny prawnej ani audytowej.

Anexet jest wdrażany on-premise wewnątrz Twojego własnego perymetru. Dostawca nie ma dostępu do Twoich danych, a opcjonalny lokalny model AI analizuje incydenty lokalnie, bez wysyłania danych przez internet — co ma znaczenie, gdy danymi, o których mowa, jest Twój własny kod źródłowy.

Cennik jest dostępny na życzenie. Powiedz nam o swoim środowisku i liczbie punktów końcowych, a my zarekomendujemy odpowiedni plan — Standard, Advanced lub Premium.

Trzej profesjonaliści współpracujący i patrzący na tablet podczas spotkania

Chroń swój kod i własność intelektualną z Anexet

Opowiedz nam o swoim zespole i środowisku — zarekomendujemy odpowiedni plan i przeprowadzimy Cię przez dostosowane demo.

Akceptuję, że moje dane osobowe mogą być przetwarzane zgodnie z Polityką prywatności