


Categorie
Cosa sono gli attacchi DoS e DDoS?
 23
 7 min
Cos'è un attacco DoS? È un'interferenza mirata nel funzionamento di un servizio online, volta a provocarne il blocco e l'incapacità di gestire correttamente il traffico in entrata in quel momento. In pratica, funziona così: si provoca un aumento del traffico verso un sito, un'applicazione o un portale, il che porta alla chiusura completa o al blocco parziale dell'obiettivo dell'attacco.
Come avviene questo in pratica? Gli oggetti su Internet hanno un limite nel numero di visite che possono gestire. Diciamo, ad esempio, un limite di 1000-2000 visitatori al momento. Gli hacker che utilizzano attacchi DoS avviano un traffico in entrata maggiorato, aumentando le visite di decine o centinaia di volte. L'obiettivo dell'attacco ne risente: smette di funzionare o elabora in modo incompleto le richieste in arrivo, il che incide sulla qualità e sulla quantità delle vendite.
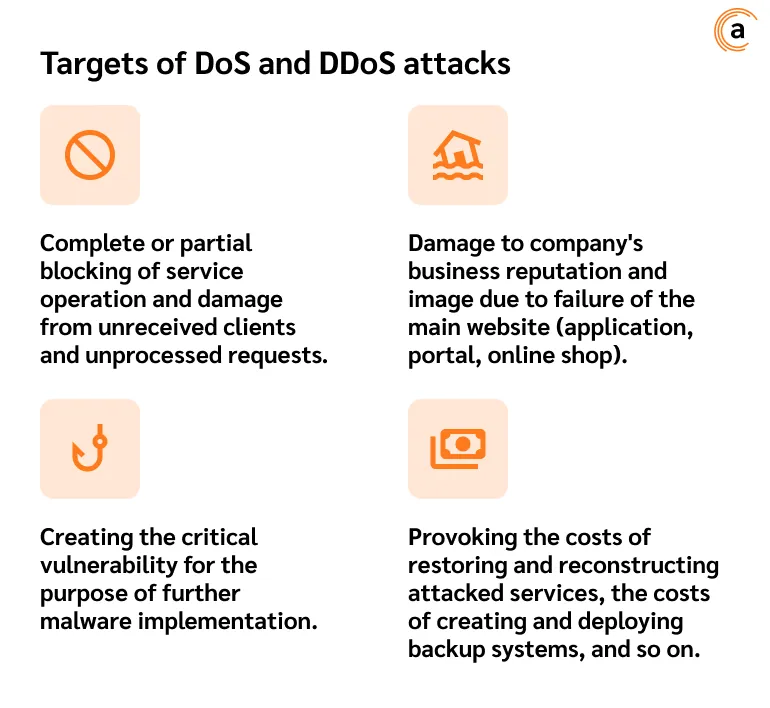
Obiettivi degli attacchi DoS e DDoS
In genere, i truffatori perseguono uno o più dei seguenti obiettivi con un attacco DoS:
-
blocco totale o parziale del funzionamento del servizio e danno derivante da clienti non serviti e richieste non elaborate;
-
danno alla reputazione e all'immagine dell'azienda a causa del malfunzionamento del sito web principale (applicazione, portale, negozio online);
-
creazione di una vulnerabilità critica allo scopo di successivamente installare malware;
-
generazione di costi per il ripristino e la ricostruzione dei servizi attaccati, per la creazione e l'implementazione di sistemi di backup, e così via.
Le ragioni di tali attacchi possono essere concorrenza sleale, il desiderio di eliminare temporaneamente dal mercato un progetto promettente, un attacco hacker, motivazioni politiche o ideologiche, il disaccordo con le informazioni diffuse dal servizio, il mascheramento di un'intrusione più ampia nel perimetro di sicurezza, o la distrazione delle forze addette alla sicurezza informatica dal problema principale.
Le vittime degli attacchi DDoS sono spesso i server web di organizzazioni note, come banche, aziende commerciali e media, enti governativi e commerciali, i siti ufficiali di note personalità dei media e di esperti, e così via.
Storia e statistiche
Sorprendentemente, il primo attacco DDoS fu registrato già nel 1974 da un tredicenne negli Stati Uniti. David Dennis scoprì che era possibile far bloccare i computer dell'Università dell'Illinois con un determinato comando. Provò la sua scoperta su 31 computer dell'università, e alla fine questi smisero di funzionare per un certo periodo.
Un altro fatto interessante: un attacco denial-of-service può durare a lungo. Naturalmente, mantenere un carico costante e garantire una diffusione ininterrotta richiede molte risorse, ma se eliminare un concorrente dal mercato per un giorno o più ne vale la pena, le aziende concorrenti possono decidere di farlo. Non sorprende quindi che i più lunghi attacchi DoS abbiano superato rispettivamente le 329 e le 509 ore, ovvero oltre 13 e oltre 21 giorni. Decisamente tanto.
Tra l'altro, puoi monitorare il flusso degli attacchi DDoS nel mondo e la loro distribuzione regionale in tempo reale. Come puoi vedere, la maggior parte delle fonti si trova in centri sviluppati densamente popolati. E il numero di attacchi lanciati in un dato momento raggiunge le 4.785.000 unità.
Qual è la differenza tra attacco DoS e DDoS?
Un attacco DDoS "Distributed Denial of Service" è una sottocategoria del più generale DoS "Denial of Service". In un attacco DoS, un hacker utilizza una singola connessione alla rete e la impiega per inviare richieste spam. Gli attacchi DDoS cambiano scala e utilizzano migliaia (anche milioni) di dispositivi connessi, spesso collegati in rete tra loro (botnet).
L'efficacia degli attacchi DoS è attualmente molto bassa. Questo tipo di implementazione si basa su un semplice principio lineare 1:1: un'unica fonte di minaccia e un'unica vittima. Inoltre, un attacco singolo è piuttosto evidente dal contenuto del file di log e dall'IP, e può essere facilmente bloccato dal firewall. Ecco perché gli attacchi DDoS di massa che utilizzano botnet sono diventati più diffusi negli ultimi tempi. Come funzionano?
Botnet
Le botnet sono il principale strumento per eseguire attacchi DDoS distribuiti. Un aggressore crea una rete peer-to-peer controllata di dispositivi che eseguono attacchi DDoS dannosi contro una vittima. Il numero di tali dispositivi può variare: da poche decine a centinaia di migliaia, a seconda della portata della campagna. Un frammento di codice dannoso, o malware, chiamato bot, viene installato su un computer compromesso. Insieme, i computer infetti formano una rete chiamata botnet. Un aggressore poi istruisce la botnet a eseguire accessi simultanei al dispositivo o al server della vittima. Ciò significa che un gran numero di richieste di connessione viene inviato simultaneamente, superando di gran lunga il numero che può essere elaborato. È come un attacco condotto da tutte le api contemporaneamente (vedi lo schema sotto).
Le botnet più diffuse oggi sono: Storm, Zeus, Mariposa, Bredolab, Sality, Fast Flux e altre. Su questo sito puoi vedere la distribuzione globale delle fonti di botnet in tempo reale.
Il costo degli attacchi DDoS nel 2025
Il servizio botnet è abbastanza accessibile da acquistare non solo sul Darknet, ma anche sulla rete comune. A seconda della potenza acquistata, il costo del servizio può partire da 50 dollari e arrivare a diverse decine di migliaia. Non è quindi difficile utilizzare questo strumento come fonte di concorrenza sleale. Allo stesso tempo, durante un attacco DDoS, ogni minuto di inattività per una piccola o media impresa comporta perdite che possono raggiungere diverse decine di migliaia di dollari (a seconda delle dimensioni), e il ripristino dei servizi e delle operazioni dopo l'attacco può costare in media dai 70.000 ai 120.000 dollari.
Nel 2025, gli attacchi DDoS a livello applicativo hanno causato più danni ai settori online rispetto a qualsiasi altro tipo di attacco: il 131% in più rispetto al trimestre precedente (e il 300% in più rispetto all'anno precedente).
Sintomi dell'attacco e come riconoscerlo
Gli attacchi DDoS non presentano sintomi ben definiti che permettano di affermare con certezza: "Ecco, stiamo subendo un attacco DDoS". Solitamente si osserva una diminuzione della velocità di caricamento del servizio, il sito restituisce errori 502, 503, 504, oppure è impossibile visualizzarlo, si registra un aumento dello spam, contenuti insoliti, un incremento del numero di accessi simultanei alle stesse risorse del sito, problemi di connessione a Internet, visitatori non mirati e comunicazioni su argomenti estranei, e così via. È anche possibile monitorare il volume di traffico sulle porte di connessione e il cambiamento nel carico di RAM e CPU, che aumenta notevolmente.
I sintomi sono ambigui e non sempre corrispondono al 100% a un attacco in corso sul tuo sito, sulla tua rete o applicazione. Tuttavia, se compaiono, è opportuno pensare alla sicurezza.
Come affrontare gli attacchi DoS e DDoS?
Naturalmente, fronteggiare una simile minaccia richiede una difesa adeguata. Contro gli attacchi DoS e DDoS esistono diverse opzioni per garantire la sicurezza delle informazioni:
Utilizzare sistemi di monitoraggio del traffico di rete
Consentono di monitorare le fonti di traffico e rilevare picchi anomali nella rete.
Firewall
Il firewall è un server proxy inverso installato fisicamente tra Internet e i server aziendali. Una volta installato, il firewall applica a tutto il traffico in entrata l'insieme di regole stabilite in anticipo dall'amministratore. Pertanto, ogni evento che non soddisfa tali requisiti viene automaticamente rifiutato.
Audit dei sistemi di sicurezza ed eventuale ricorso a hacking DDoS etico
Le organizzazioni dovrebbero condurre regolari valutazioni dei rischi e audit dei propri dispositivi, server e rete. È utile effettuare test periodici sui tempi di risposta del sito per capire cosa sia normale e cosa sia già stato superato, e potrebbe indicare un attacco in corso. È inoltre utile coinvolgere un hacker etico che simuli un attacco nel momento meno previsto su un sito, evidenziando i punti deboli delle difese di sicurezza.
Utilizzare l'intelligenza artificiale e software specializzato
Gli strumenti di intelligenza artificiale sono molto più adattivi rispetto al software tradizionale, poiché hanno la capacità di auto-apprendere e agire in base ai dati più recenti. Le reti neurali sono utilizzate anche nella lotta contro il DDoS: prova le soluzioni disponibili. Inoltre, non ignorare i software e i servizi di supporto specializzati nella difesa da questo tipo di minaccia. Tra questi, forse il più noto è Cloudflare.
Black hole routing
Un'altra forma di protezione è il black hole routing, in cui l'amministratore di rete (o l'ISP dell'organizzazione) crea un percorso verso un buco nero e vi indirizza il traffico. Utilizzando questa strategia, tutto il traffico, sia buono che cattivo, viene instradato verso una rotta nulla e di fatto rimosso dalla rete. Questo può essere piuttosto drastico, poiché anche il traffico legittimo viene bloccato, con possibile perdita di attività commerciale.
