


Categorie
Sicurezza informativa dei sistemi di controllo automatizzati (ACS)
 23
 12 min
Automated Control System (ACS) — è un insieme sistematizzato di metodi, software e hardware utilizzato per regolare e controllare varie operazioni nel lavoro di un'organizzazione. Si distinguono i seguenti sistemi automatizzati:
-
oggetti — ACSO;
-
processo tecnologico — ACSTP;
-
settore —ACSI;
-
impresa — ACSE;
-
truppe — ACST;
-
traffico stradale — ACSRT;
-
ecc.
Information Security (IS) — è lo stato di un sistema informativo in cui sono garantite la riservatezza, la disponibilità e l'integrità dei dati che vi circolano.
Vantaggi dell'utilizzo degli ACS nell'industria
Un Automated Control System è solitamente composto da tre livelli: un pannello di controllo, apparecchiature di elaborazione dati ed elementi tipici di automazione, cioè vari sensori, router, dispositivi di controllo, ecc. Il sistema di controllo automatizzato è composto da tre livelli: un pannello di controllo, apparecchiature di elaborazione dati ed elementi tipici di automazione.
È importante notare che la partecipazione umana al funzionamento dell'ACS è ridotta al minimo, ma è comunque presente: nella fase di configurazione del sistema e nell'assunzione di decisioni importanti.
L'uso degli ACS consente alle aziende di ridurre significativamente i costi operativi, aumentare il volume di produzione senza perdita di qualità e incrementare il livello di sicurezza in azienda, riducendo al minimo l'influenza del fattore umano, cioè diminuendo il numero di errori nel processo produttivo. I vantaggi dell'utilizzo degli ACS sono la ragione della loro crescente popolarità in tutti i settori.
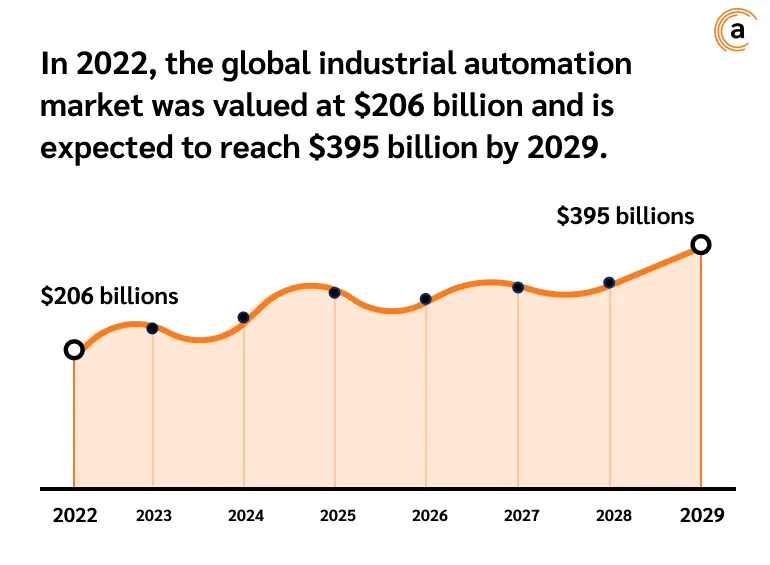
Secondo Fortune Business Insights, il mercato globale dell'automazione industriale è stato valutato in circa 206 miliardi di dollari nel 2022 e si prevede che raggiungerà i 395 miliardi di dollari entro il 2029, il che corrisponde a un tasso di crescita annuo composto di quasi il 10%.
Si prevede inoltre che innovazioni come la digitalizzazione, la diffusione della tecnologia wireless 5G, l'espansione della realtà aumentata (AR), l'uso della tecnologia dei gemelli digitali e dell'internet delle cose industriale (IIoT) accelereranno ulteriormente la crescita del mercato globale dell'automazione industriale.
Oggi i sistemi automatizzati non vengono utilizzati solo per controllare le apparecchiature industriali. Gli ACS si sono dimostrati efficaci nell'ingegneria energetica, nella logistica, nella medicina, nell'istruzione, nei sistemi di illuminazione, nei sistemi di traffico stradale e praticamente in tutti gli ambiti dell'agricoltura e dell'industria.
Inoltre, molti sistemi automatizzati supportano funzionalità di raccolta ed elaborazione dei dati provenienti dal sito. Questo velocizza il processo decisionale e riduce ulteriormente il coinvolgimento umano nelle operazioni produttive.
Tuttavia, il significativo aumento della complessità dei sistemi informativi nelle imprese industriali, così come dell'architettura delle loro tecnologie operative, inclusi gli ACS, ha ampliato la portata delle minacce, la cui realizzazione può portare a conseguenze catastrofiche.
Perché è necessaria l'Information Security negli ACS?
La digitalizzazione dell'industria è caratterizzata da un elevato livello di automazione e da una connettività crescente verso reti esterne, il che apre nuove vulnerabilità alle minacce informatiche: sabotaggio, attacchi informatici, furto di dati riservati e così via. Tutto ciò rende attuale la questione di garantire la sicurezza dei sistemi di controllo automatizzati e dei dati elaborati negli ACS.
Perché è necessario?
Come accennato in precedenza, oltre al danno economico e reputazionale, gli attacchi informatici e le fughe di dati sui sistemi di controllo automatizzati possono innescare eventi gravi, a volte catastrofici (ad esempio, rilasci di sostanze pericolose nell'atmosfera, incendi, esplosioni) con conseguenze serie per i dipendenti, la popolazione e l'ambiente. Allo stesso tempo, molte imprese, incluse quelle del settore energetico, sono strutture di infrastruttura informativa critica (CII), e garantire la sicurezza informativa di tali imprese è un obbligo di legge.
Le fughe di informazioni presso enti che elaborano enormi quantità di dati personali con l'ausilio di sistemi di controllo automatizzati comportano rischi di danno economico e reputazionale. Le informazioni personali, a volte sensibili, di utenti o cittadini sono di particolare interesse per i gruppi criminali. I dipendenti possono involontariamente fornire l'accesso a dati riservati a terzi, per errore o a seguito di un attacco di phishing, oppure deliberatamente, agendo per profitto personale o con intento doloso.
Qualsiasi incidente di IS può portare all'interruzione dei processi tecnologici svolti tramite l'ACS.
Specificità del funzionamento dei sistemi di controllo automatizzati nel contesto dell'Information Security
La maggior parte degli ACS è distribuita territorialmente e interagisce tra loro attraverso lo scambio di grandi quantità di dati.
Si distinguono le seguenti caratteristiche degli ACS distribuiti:
-
vengono utilizzati numerosi metodi diversi di trasmissione e archiviazione delle informazioni;
-
i dati provenienti da fonti diverse vengono combinati in database, alcuni dei quali situati in nodi distribuiti della rete;
-
le informazioni elaborate tramite l'ACS vengono utilizzate da un gran numero di utenti;
-
oggi si registra una carenza acuta di personale e di software specializzato per proteggere gli ACS dalle minacce informatiche.
Come discusso in precedenza, le tecnologie operative ottimizzano i processi produttivi aprendo al contempo nuovi vettori per le minacce informatiche.
Pertanto, le seguenti vulnerabilità degli ACS aumentano significativamente i rischi di incidenti di Information Security.
-
Lunga durata operativa dei sistemi di controllo. In genere, i sistemi di controllo hanno una durata di vita compresa tra 15 e 30 anni. Ciò significa che alcuni sistemi sono stati sviluppati più di dieci anni fa e gli aggressori hanno avuto tempo sufficiente per studiare a fondo tutte le vulnerabilità.
-
Accesso remoto. La connessione degli ACS a reti wireless, così come la possibilità di collegarvisi da remoto, ha semplificato i processi di gestione, ampliando notevolmente al contempo il panorama delle minacce.
-
Le informazioni sul funzionamento dei sistemi automatizzati sono facili da reperire. Solitamente un gran numero di persone lavora con questi sistemi: ingegneri, operatori, manager, oltre a tirocinanti e altri specialisti. Questo fatto aumenta notevolmente la probabilità che le informazioni sui sistemi automatizzati vengano divulgate, soprattutto rispetto a un'epoca in cui l'accesso ai sistemi era riservato a un numero molto limitato di persone che avevano firmato accordi di riservatezza.
-
Fattore umano. Si riferisce ai dipendenti che, intenzionalmente o meno, violano la politica di sicurezza informativa dell'azienda, ad esempio utilizzando supporti rimovibili non verificati, ecc.
-
Accesso fisico. Se le misure di restrizione dell'accesso fisico alle apparecchiature sono insufficienti, sussistono rischi di sabotaggio o danneggiamento involontario dell'ACS.
Tenere conto delle vulnerabilità descritte sopra ridurrà significativamente i rischi di minacce nell'organizzazione del sistema di Information Security in azienda. Allo stesso tempo, come dimostra la pratica, la maggior parte delle imprese si concentra sulla protezione dalle minacce esterne e spesso non presta attenzione alle minacce legate ai rischi interni — fughe di dati causate dai dipendenti, alterazione o distruzione di informazioni importanti, nonché sabotaggio o danneggiamento involontario delle apparecchiature. Come dimostra la pratica, sono proprio i dipendenti e i dirigenti delle organizzazioni ad essere più spesso responsabili delle fughe di dati. Inoltre, anche i partner commerciali dell'azienda compiono spesso azioni che portano alla diffusione non autorizzata di informazioni riservate.
Perché accade questo?
Molto spesso, le fughe di informazioni importanti sul funzionamento dell'ACS sono legate a un livello criticamente basso di consapevolezza del personale riguardo alle regole di Information Security. I dipendenti utilizzano password deboli, non riescono a riconoscere vari schemi di frode, trasmettono con negligenza informazioni e documenti importanti a terzi e utilizzano supporti rimovibili non testati.
Previeni le fughe di informazioni riservate causate dai dipendenti utilizzando il sistema Anexet DLP. Valuta le funzionalità del sistema nella versione gratuita di 30 giorni.
Minacce alla Information Security dell'ACS
Gli Automated Control System, comprese le strutture installate presso siti CII, sono particolarmente sensibili anche alle minacce di Information Security più minime, che in altri ambiti non sarebbero considerate una violazione. Allo stesso tempo, oggi si osserva una carenza acuta di personale e software specializzati nella sicurezza dei sistemi informativi, e le misure attualmente adottate nelle organizzazioni sono nella maggior parte dei casi inaffidabili e incapaci di garantire un adeguato livello di protezione.
Nell'organizzare un sistema di Information Security, molti si concentrano ancora principalmente sull'implementazione di sistemi di rilevamento e prevenzione delle intrusioni. Tuttavia, è importante prestare attenzione anche ad altri vettori di attacco.
Esaminiamoli più nel dettaglio.
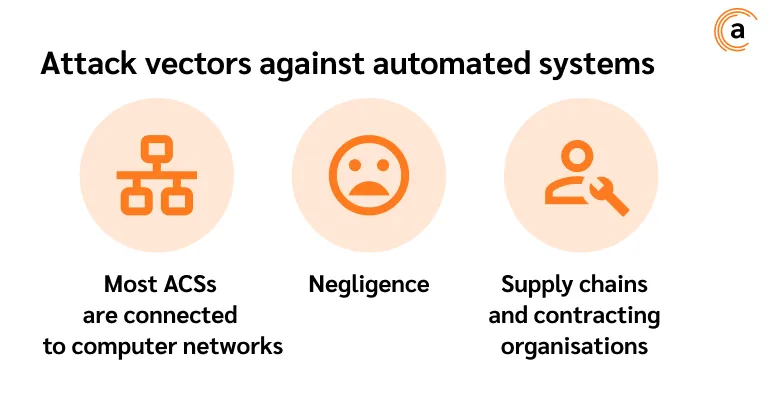
Vettori di attacco contro i sistemi automatizzati
-
Non molto tempo fa, la sicurezza informativa degli ACS veniva garantita, tra le altre cose, limitando l'accesso fisico, ossia utilizzando i cosiddetti air gap. Oggi la maggior parte degli ACS è connessa alle reti in un modo o nell'altro per risolvere compiti operativi. Se un malintenzionato riesce ad accedere alla rete aziendale, può anche entrare nella rete tecnologica del sistema automatizzato.
-
Negligenza. Utilizzo di supporti rimovibili non testati e collegamento di modem esterni. Il supporto potrebbe essere infetto da malware, il modem potrebbe consentire l'accesso dalla rete tecnologica a internet pubblico, cosa che non dovrebbe accadere.
-
Catene di fornitura e organizzazioni terze. Un altro vettore di attacco sono le organizzazioni terze che gestiscono i sistemi automatizzati e le apparecchiature di processo e che hanno la possibilità di collegarsi all'ACS da remoto. Se queste organizzazioni non dispongono di un sistema di Information Security ben sviluppato, gli aggressori possono penetrare nella rete tecnologica dell'ACS, aggirando tutte le misure di sicurezza informativa — anche le più accurate.
In base ai vettori descritti sopra, possiamo individuare le minacce di Information Security più comuni per i sistemi automatizzati.
Minaccia n. 1. Violazione del perimetro della rete tecnologica. La maggior parte degli ACS è stata progettata partendo dal presupposto che sarebbe stata isolata da Internet e persino dalle reti aziendali. Un simile air gap è piuttosto efficace nella protezione da azioni malevole nei punti in cui gli eventi che portano a incidenti si verificano più spesso: server SCADA, postazioni di lavoro del personale, controllori logici programmabili e così via.
Minaccia n. 2. Attacchi ai sistemi operativi e al software. Di norma, questa minaccia è associata a violazioni della politica di sicurezza da parte del personale aziendale: clic su link di phishing, uso di supporti rimovibili non registrati, installazione di software non affidabile sulle postazioni di lavoro, utilizzo di un sistema di accesso remoto non protetto, ecc.
Per ridurre al minimo l'impatto della minaccia, si raccomanda di implementare un sistema di formazione del personale sulle basi dell'Information Security, oltre ad aggiornare tempestivamente il software utilizzato in azienda.
Minaccia n. 3. Penetrazione tramite accesso remoto. I moderni ACS sono sempre più connessi alla rete globale, il che semplifica notevolmente il processo di gestione, ma apre nuove vie per l'accesso non autorizzato all'infrastruttura aziendale. Un'altra vulnerabilità che porta alla realizzazione di questa minaccia è l'uso di protocolli di connessione remota non sicuri.
Minaccia n. 4. Disconnessione illecita delle apparecchiature dalla rete. Si realizza quando le misure di restrizione dell'accesso fisico agli elementi dell'ACS sono insufficienti.
Minaccia n. 5. Uso di software non registrato. Il software non registrato può essere installato da dipendenti che violano le regole di Information Security dell'azienda. Software non sicuro e non verificato, così come i suoi componenti, può contenere vulnerabilità che offrono ai criminali informatici l'accesso ai componenti del sistema.
Minaccia n. 6. Divulgazione, perdita, trasferimento dell'accesso al sistema. Si verifica per colpa del personale dell'organizzazione. I dati di autorizzazione possono essere trasferiti a terzi deliberatamente o per errore.
Minaccia n. 7. Guasto fisico o distruzione di componenti del sistema. Si realizza in caso di misure insufficienti di restrizione dell'accesso fisico agli elementi dell'ACS.
Minaccia n. 8. Reclutamento di dipendenti con determinati poteri o accesso a informazioni protette. Può essere realizzato tramite ricatto, corruzione, ecc.
Minaccia n. 9. Furto di supporti di archiviazione: dischi, chiavette USB, dispositivi con memoria interna e computer interi.
Minaccia n. 10. Utilizzo di informazioni residue dalla RAM e dai dispositivi di archiviazione esterni, nonché dai settori della RAM utilizzati dal sistema operativo.
Minaccia n. 11. Furto di supporti dati utilizzati che non sono stati distrutti tempestivamente secondo le normative: vari documenti, chiavette USB, dischi magnetici, ecc.
Minaccia n. 12. Uso di dispositivi di intercettazione e mezzi di spionaggio, sorveglianza, fotografie e riprese video non autorizzate.
Minaccia n. 13. Introduzione di insider o agenti nel personale, con conseguente furto o sabotaggio di informazioni protette.
Minaccia n. 14. Varie azioni volte a sabotare il funzionamento dell'azienda, ad esempio la creazione di un clima teso nel team da parte di dipendenti sleali, scioperi, oltre a modifiche nelle modalità di funzionamento dei sistemi di controllo automatizzati, installazione di apparecchiature che creano interferenze radio sulle frequenze su cui operano i sistemi automatizzati.
Minaccia n. 15. Intercettazione di informazioni trasmesse tramite canali elettromagnetici, acustici e altri canali di comunicazione.
Importante! Di norma, per raggiungere il proprio obiettivo, gli aggressori utilizzano non un solo metodo, ma diversi metodi contemporaneamente per penetrare nel sistema.
Come si può notare dall'elenco descritto sopra, la maggior parte delle minacce di IS ai sistemi automatizzati si basa sul fattore umano ed è di natura intenzionale. Ecco perché, nell'organizzare il sistema di sicurezza informativa per i sistemi automatizzati, è opportuno prestare attenzione non solo alle misure volte alla protezione dalle minacce esterne, ma anche a proteggere i sistemi da danni involontari e sabotaggi, così come i dati elaborati al loro interno dall'esfiltrazione — per colpa dei dipendenti.
Proteggi i tuoi dati da fughe, alterazioni e distruzione con Anexet DLP.
Un caso reale in un ACS: 1.000.000 di dollari di perdite per EnerVest a causa di un sabotaggio
Un ingegnere di rete della società energetica EnerVest, con sede in West Virginia, avendo saputo che stava per essere licenziato, ha ripristinato tutti i server di rete alle impostazioni di fabbrica e disabilitato i backup remoti. È noto che Mitchell è stato perseguito penalmente per il reato. Ciononostante, come conseguenza, EnerVest non è stata in grado di operare per 30 giorni e ha subito perdite per oltre 1 milione di dollari.
Misure per garantire la sicurezza dell'ACS
Esistono tre tipi di misure per garantire la sicurezza dei sistemi automatizzati: fisiche, organizzative e software e hardware.
Le misure organizzative mirano a ridurre l'impatto del fattore umano sull'Information Security:
-
sviluppo, approvazione e implementazione della politica di sicurezza (di seguito — SP);
-
nomina delle persone responsabili della fornitura dell'Information Security;
-
delimitazione dell'accesso dei dipendenti all'ACS e ai suoi componenti.
Importante: anche la SP più accurata e dettagliata è inutile se i dipendenti dell'azienda non seguono le regole in essa descritte. È possibile controllare la conformità alla politica di sicurezza durante il lavoro con l'ACS utilizzando il sistema Anexet DLP.
Vengono inoltre evidenziate le seguenti misure di Information Security per i sistemi automatizzati.
Garantire la protezione fisica
Restrizione dell'accesso alle apparecchiature e ai componenti dell'ACS, alle postazioni di lavoro tramite recinzioni, sistemi di controllo accessi e videosorveglianza. Installazione di punti di controllo e allarmi di sicurezza. Garanzia della sicurezza dei componenti del sistema in caso di calamità naturali: incendi, terremoti, alluvioni, ecc.
Crittografia dei dati
Uso di metodi crittografici per proteggere i dati trasmessi e archiviati dall'accesso non autorizzato.
Backup
Creazione di backup dei dati e del software critici per un rapido ripristino in caso di guasti, sabotaggi o attacchi.
Aggiornamenti tempestivi del software
Installazione di patch e aggiornamenti per correggere le vulnerabilità e migliorare la sicurezza del sistema.
Monitoraggio e audit
Raccolta e analisi delle informazioni sugli eventi di sistema per identificare attività sospette e potenziali minacce.
Formazione del personale
Organizzazione della cosiddetta cyber-educazione, formazioni e seminari sulle questioni di Information Security per il personale che lavora con l'ACS.
Uso di antivirus e altri strumenti anti-malware
È necessario prevenire l'infezione dell'ACS da parte di virus e altri programmi dannosi.
Importante: l'uso di queste misure non garantisce la piena sicurezza informativa della struttura, ma ridurrà significativamente i rischi di incidenti.
Nel fornire misure di protezione per i sistemi automatizzati, è importante tenere conto dei requisiti descritti negli atti normativi degli organismi di regolamentazione, oltre a fare riferimento agli standard di sicurezza globali, di cui parleremo di seguito.
La famiglia di standard IEC 62443
Gli standard si basano su un approccio orientato al rischio e stabiliscono i requisiti per la sicurezza dei sistemi di controllo industriale. I documenti descrivono la sicurezza informativa come un insieme di operazioni che devono essere svolte regolarmente in tutte le fasi del ciclo di vita di un ACS.
In conclusione
Nel garantire l'Information Security degli ACS, è importante implementare misure per contrastare non solo le minacce esterne, ma anche quelle interne. Come dimostra la pratica, è l'attività umana a rappresentare il rischio maggiore per i sistemi di controllo automatizzati: negligenza dei dipendenti nello svolgimento dei compiti lavorativi, attività di insider e dipendenti sleali verso l'organizzazione, spionaggio industriale, ecc.
Allo stesso tempo, i potenziali rischi per l'ambiente e i cittadini causati dall'interruzione dei processi tecnologici o dal danneggiamento delle apparecchiature nelle imprese possono essere di interesse per i servizi di paesi stranieri, specialmente nell'attuale situazione geopolitica mondiale. Questo rende la questione della sicurezza informativa dei sistemi automatizzati particolarmente rilevante.
