


Catégories
Qu'est-ce qu'une attaque DoS et DDoS ?
 23
 7 min
Qu'est-ce qu'une attaque DoS ? Il s'agit d'une interférence ciblée dans le fonctionnement d'un service en ligne, visant à provoquer une panne et une incapacité à traiter correctement le trafic entrant à un moment donné. En pratique, cela se traduit ainsi : une hausse artificielle du trafic vers un site, une application ou un portail est provoquée, ce qui entraîne l'arrêt complet ou le blocage partiel de la cible de l'attaque.
Comment cela se produit-il concrètement ? Les objets sur Internet sont limités en nombre de visites simultanées : disons, entre 1 000 et 2 000 visiteurs à un instant donné. Les pirates qui recourent aux attaques DoS génèrent une hausse artificielle du trafic entrant, multipliant les visites par dix, cent fois plus. La cible de l'attaque en pâtit : elle cesse de fonctionner ou ne traite qu'incomplètement les requêtes entrantes légitimes, ce qui affecte la qualité et le volume des ventes.
Objectifs des attaques DoS et DDoS
En général, les fraudeurs poursuivent un ou plusieurs objectifs lors d'une attaque DoS :
-
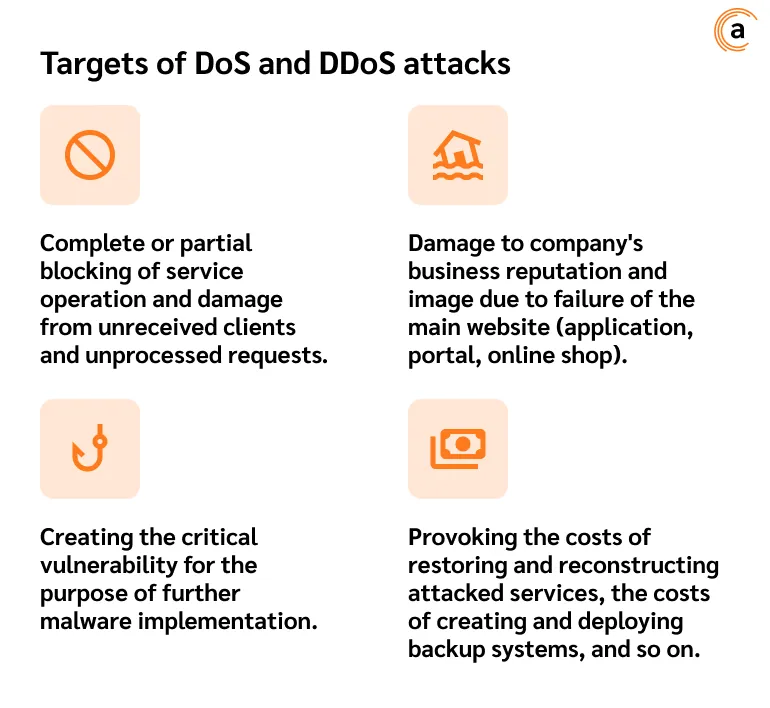
le blocage total ou partiel du fonctionnement du service et les pertes liées aux clients non servis et aux requêtes non traitées ;
-
l'atteinte à la réputation commerciale et à l'image de l'entreprise en raison de la panne du site web principal (application, portail, boutique en ligne) ;
-
la création d'une vulnérabilité critique en vue d'une future implantation de logiciel malveillant ;
-
l'imposition de coûts liés à la restauration et à la reconstruction des services attaqués, ainsi qu'à la création et au déploiement de systèmes de secours, etc.
Les motifs de telles attaques peuvent être une concurrence déloyale, la volonté d'écarter temporairement un projet prometteur, une attaque de pirates, des motifs politiques ou idéologiques, un désaccord avec les informations diffusées par le service, la volonté de masquer une intrusion de plus grande ampleur dans le périmètre de sécurité, ou encore de détourner l'attention des équipes de sécurité de l'information du problème principal.
Les victimes des attaques DDoS sont souvent des serveurs web d'organisations connues, telles que des banques, des entreprises de commerce et de médias, des organismes publics et commerciaux, ou les sites officiels de personnalités médiatiques et d'experts réputés.
Histoire et statistiques
Aussi surprenant que cela puisse paraître, la première attaque DDoS a été enregistrée dès 1974 par un adolescent de treize ans aux États-Unis. David Dennis avait découvert qu'il était possible de figer les ordinateurs de l'université de l'Illinois avec une certaine commande. Il testa sa découverte sur 31 ordinateurs de l'université, qui cessèrent effectivement de fonctionner pendant un certain temps.
Autre fait intéressant : une attaque par déni de service peut durer longtemps. Bien sûr, maintenir une charge constante et assurer un déploiement ininterrompu nécessite beaucoup de ressources, mais si écarter un concurrent du jeu pendant une journée ou plus en vaut la peine, des entreprises concurrentes peuvent s'y risquer. Il n'est donc pas surprenant que les attaques DoS les plus longues aient dépassé respectivement 329 heures et 509 heures, soit plus de 13 jours et plus de 21 jours. C'est considérable.
D'ailleurs, vous pouvez suivre en temps réel le flux des attaques DDoS dans le monde et leur répartition régionale. Comme on peut le constater, la plupart des sources se situent dans des centres urbains densément peuplés et développés. Et le nombre d'attaques lancées à un instant donné peut atteindre 4 785 000 unités.
Quelle est la différence entre une attaque DoS et une attaque DDoS ?
Une attaque DDoS (« Distributed Denial of Service attack ») est une sous-catégorie de l'attaque DoS (« Denial of Service attack ») plus générale. Dans une attaque DoS, un pirate utilise une seule connexion au réseau pour envoyer des requêtes en masse. Les attaques DDoS changent d'échelle et mobilisent des milliers, voire des millions d'appareils connectés, souvent réunis en réseau (botnets).
L'efficacité du DoS est aujourd'hui extrêmement faible. Ce type de déploiement repose sur un principe linéaire simple, en 1:1 : une source de menace pour une victime. De plus, une attaque isolée est assez visible dans le contenu du fichier journal et par l'adresse IP, et peut facilement être bloquée par un pare-feu. C'est pourquoi les attaques DDoS de masse utilisant des botnets sont devenues plus populaires ces derniers temps. Comment fonctionnent-elles ?
Les botnets
Les botnets constituent le principal moyen d'exécuter des attaques DDoS distribuées. Un attaquant crée un réseau contrôlé d'appareils en pair-à-pair qui exécutent des attaques DDoS malveillantes contre une victime. Le nombre de ces machines peut varier de quelques dizaines à plusieurs centaines de milliers, selon l'ampleur de la campagne. Un fragment de code malveillant, ou logiciel malveillant, appelé « bot », est installé sur un ordinateur compromis. Ensemble, les ordinateurs infectés forment un réseau appelé botnet. L'attaquant ordonne alors au botnet d'effectuer des connexions simultanées vers l'appareil ou le serveur de la victime. Cela signifie qu'un grand nombre de requêtes de connexion sont envoyées en même temps, dépassant largement la capacité de traitement disponible. C'est comme une attaque de toutes les abeilles à la fois (voir le schéma ci-dessous).
Les botnets les plus répandus aujourd'hui sont : Storm, Zeus, Mariposa, Bredolab, Sality, Fast Flux et d'autres. Sur ce site, vous pouvez voir en temps réel la répartition mondiale des sources de botnets.
Le coût des attaques DDoS en 2025
Un service de botnet est assez abordable, non seulement sur le Darknet, mais aussi sur le réseau classique. Selon la puissance achetée, le coût du service peut débuter à 50 $ et atteindre plusieurs dizaines de milliers de dollars. Il n'est donc pas difficile d'utiliser cet outil comme instrument de concurrence déloyale. Dans le même temps, lors d'une attaque DDoS, chaque minute d'indisponibilité pour une petite ou moyenne entreprise entraîne des pertes pouvant atteindre plusieurs dizaines de milliers de dollars (selon la taille de l'entreprise), et la restauration des services après l'attaque peut coûter en moyenne entre 70 000 et 120 000 dollars.
En 2025, les attaques DDoS au niveau applicatif ont causé plus de dommages aux secteurs en ligne que tout autre type d'attaque : 131 % de plus que le trimestre précédent (et 300 % de plus sur un an).
Symptômes de l'attaque et comment la reconnaître
Les attaques DDoS n'ont pas de symptômes clairement prononcés qui permettraient d'affirmer d'emblée : « Voilà, nous subissons une attaque DDoS ». Généralement, la vitesse de chargement du service diminue, un site affiche les erreurs 502, 503, 504, ou devient inaccessible, on observe une hausse du spam, du contenu inhabituel, une augmentation du nombre d'accès simultanés aux mêmes ressources du site, des problèmes de connexion Internet, des visiteurs non ciblés et des échanges sur des sujets sans rapport, etc. Il est également possible de surveiller le volume de trafic sur les ports de connexion et l'évolution de la charge sur la RAM et le CPU, qui augmente fortement.
Ces symptômes restent ambigus et ne correspondent pas toujours à 100 % à une attaque sur votre site, votre réseau ou votre application. Néanmoins, s'ils apparaissent, il convient de se pencher sur la sécurité.
Comment faire face au DoS et au DDoS ?
Bien sûr, faire face à une telle menace nécessite une défense adaptée. Face aux attaques DoS et DDoS, plusieurs options permettent d'assurer la sécurité de l'information :
Utiliser des systèmes de surveillance du trafic réseau
Ils permettent de surveiller les sources de trafic et de détecter les pics anormaux sur le réseau.
Les pare-feu
Le pare-feu est un serveur proxy inverse installé physiquement entre Internet et les serveurs de l'entreprise. Une fois installé, il applique à tout le trafic entrant l'ensemble des règles préalablement définies par l'administrateur. Ainsi, tout incident ne répondant pas à ces exigences est automatiquement rejeté.
L'audit des systèmes de sécurité et éventuellement le recours à un piratage DDoS éthique
Les organisations devraient réaliser régulièrement des évaluations des risques et des audits de leurs appareils, serveurs et réseau. Il convient de tester périodiquement le temps de réponse du site afin de comprendre ce qui est normal pour vous et ce qui est déjà dépassé, ce qui pourrait signaler une attaque. Il est également utile de faire appel à un hacker éthique qui déclenchera une attaque au moment le moins attendu sur un site afin de mettre en évidence les faiblesses des défenses de sécurité.
Utiliser l'IA et des logiciels spécialisés
Les outils d'intelligence artificielle sont beaucoup plus adaptatifs que les logiciels classiques, car ils disposent d'une capacité d'auto-apprentissage et agissent à partir des données les plus récentes. Les réseaux neuronaux sont également utilisés dans la lutte contre le DDoS ; testez les solutions disponibles pour vous. N'ignorez pas non plus les logiciels et services d'assistance spécialisés dans la défense contre ce type d'exposition. Le plus connu est probablement Cloudflare.
Le routage vers un trou noir
Une autre forme de protection est le routage vers un trou noir (black hole routing), dans lequel l'administrateur réseau (ou le fournisseur d'accès de l'organisation) crée une route vers un trou noir et y dirige le trafic. Avec cette stratégie, tout le trafic, aussi bien légitime que malveillant, est acheminé vers une route nulle et effectivement retiré du réseau. Cette méthode peut être assez radicale, car le trafic légitime est également stoppé, ce qui peut entraîner une perte d'activité.
