


Catégories
Sécurité de l'information des systèmes de contrôle automatisés (SCA)
 23
 12 min
Système de contrôle automatisé (SCA) — est un ensemble systématisé de méthodes, de logiciels et de matériels utilisés pour réguler et contrôler diverses opérations dans le fonctionnement d'une organisation. On distingue les systèmes automatisés suivants :
-
objets — SCAO ;
-
processus technologique — SCAPT ;
-
secteur —SCAS ;
-
entreprise — SCAE ;
-
troupes — SCAT ;
-
circulation routière — SCACR ;
-
etc.
Sécurité de l'information (SI) — est l'état d'un système d'information dans lequel la confidentialité, la disponibilité et l'intégrité des données qui y circulent sont assurées.
Avantages de l'utilisation des SCA dans l'industrie
Un système de contrôle automatisé se compose généralement de trois niveaux : un panneau de commande, des équipements de traitement des données et des éléments d'automatisation classiques, c'est-à-dire divers capteurs, routeurs, dispositifs de commande, etc. Le système de contrôle automatisé se compose de trois niveaux : un panneau de commande, des équipements de traitement des données et des éléments d'automatisation classiques.
Il est important de noter que la participation humaine au fonctionnement du SCA est réduite au minimum, mais elle reste présente : au stade du paramétrage du système et lors de la prise de décisions importantes.
L'utilisation d'un SCA permet aux entreprises de réduire considérablement les coûts d'exploitation, d'augmenter le volume de production sans perte de qualité et d'accroître le niveau de sécurité de l'entreprise en réduisant l'influence du facteur humain, c'est-à-dire en réduisant le nombre d'erreurs dans le processus de production. Les avantages de l'utilisation des SCA expliquent leur popularité croissante dans tous les secteurs.
Ainsi, selon Fortune Business Insights, le marché mondial de l'automatisation industrielle était évalué à environ 206 milliards de dollars en 2022 et devrait atteindre 395 milliards de dollars d'ici 2029, ce qui correspond à un taux de croissance annuel composé de près de 10 %.
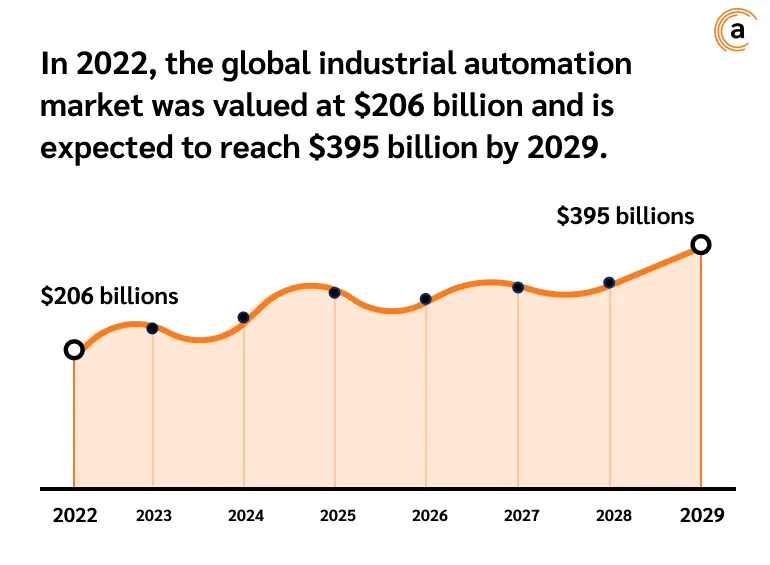
On s'attend à ce que des innovations telles que la numérisation, l'émergence de la technologie sans fil 5G, l'expansion de la réalité augmentée (RA), l'utilisation de la technologie des jumeaux numériques et l'internet industriel des objets (IIoT) accélèrent encore la croissance du marché mondial de l'automatisation industrielle.
Aujourd'hui, les systèmes automatisés ne sont plus utilisés uniquement pour contrôler les équipements industriels. Les SCA ont fait leurs preuves dans l'énergie, la logistique, la médecine, l'éducation, les systèmes d'éclairage, la circulation routière et pratiquement tous les domaines de l'agriculture et de l'industrie.
De plus, de nombreux systèmes automatisés prennent en charge des fonctionnalités de collecte et de traitement des données sur site. Cela accélère le processus de prise de décision et réduit encore davantage l'implication humaine dans les opérations de production.
Néanmoins, l'augmentation significative de la complexité des systèmes d'information dans les entreprises industrielles, ainsi que l'architecture de leurs technologies opérationnelles, y compris les SCA, a élargi l'ampleur des menaces, dont la réalisation peut entraîner des conséquences catastrophiques.
Pourquoi avez-vous besoin de la sécurité de l'information dans un SCA ?
La numérisation de l'industrie se caractérise par un niveau élevé d'automatisation et une connectivité croissante aux réseaux externes, ce qui ouvre de nouvelles vulnérabilités face aux menaces informationnelles : sabotage, cyberattaques, vol de données confidentielles, etc. Tout cela rend pertinente la question de la sécurisation des systèmes de contrôle automatisés et des données traitées dans les SCA.
Pourquoi est-ce nécessaire ?
Comme mentionné plus haut, en plus des dommages économiques et de réputation, les cyberattaques et les fuites de données touchant les systèmes de contrôle automatisés peuvent déclencher des événements majeurs, parfois catastrophiques (par exemple, rejets de substances dangereuses dans l'atmosphère, incendies, explosions) aux conséquences graves pour les employés, la population et l'environnement. En outre, de nombreuses entreprises, notamment dans le secteur énergétique, sont des installations d'infrastructure d'information critique (IIC), et la sécurisation de l'information de ces entreprises est une obligation légale.
Les fuites d'informations dans les institutions qui traitent d'énormes quantités de données personnelles à l'aide de systèmes de contrôle automatisés exposent à des dommages financiers et de réputation. Les informations personnelles, parfois sensibles, des utilisateurs ou des citoyens présentent un intérêt particulier pour les groupes criminels. Les employés peuvent, par erreur ou à la suite d'une attaque de phishing, fournir par inadvertance l'accès à des données confidentielles à des tiers, ou le faire délibérément, par intérêt personnel ou avec une intention malveillante.
Tout incident de sécurité de l'information peut entraîner une perturbation des processus technologiques menés via le SCA.
Spécificités du fonctionnement des systèmes de contrôle automatisés dans le contexte de la sécurité de l'information
La plupart des SCA sont répartis territorialement et interagissent entre eux par l'échange d'importants volumes de données.
On distingue les caractéristiques suivantes des SCA distribués :
-
un grand nombre de méthodes différentes de transmission et de stockage de l'information sont utilisées ;
-
des données provenant de différentes sources sont regroupées dans des bases de données, certaines étant situées dans des nœuds répartis du réseau ;
-
les informations traitées par le SCA sont utilisées par un grand nombre d'utilisateurs ;
-
il existe aujourd'hui une pénurie aiguë de personnel et de logiciels spécialisés pour protéger les SCA des cybermenaces.
Comme évoqué plus haut, les technologies opérationnelles optimisent les processus de production tout en ouvrant de nouveaux vecteurs de cybermenaces.
Ainsi, les vulnérabilités suivantes des SCA augmentent considérablement les risques d'incidents de sécurité de l'information.
-
Longue durée de vie des systèmes de contrôle. En règle générale, les systèmes de contrôle ont une durée de vie de 15 à 30 ans. Cela signifie que certains systèmes ont été développés il y a plus d'une décennie, et les attaquants ont eu suffisamment de temps pour étudier en profondeur toutes leurs vulnérabilités.
-
Accès à distance. La connexion des SCA aux réseaux sans fil, ainsi que la possibilité de s'y connecter à distance, a simplifié les processus de gestion tout en élargissant considérablement le paysage des menaces.
-
Les informations sur le fonctionnement des systèmes automatisés sont faciles à trouver. En règle générale, un grand nombre de personnes travaillent avec les systèmes : ingénieurs, opérateurs, responsables, ainsi que stagiaires et autres spécialistes. Ce fait augmente considérablement la probabilité qu'une fuite d'informations sur les systèmes automatisés se produise, surtout comparé à une époque où l'accès aux systèmes était limité à un nombre très restreint de personnes ayant signé des accords de non-divulgation.
-
Facteur humain. Il s'agit des employés qui, intentionnellement ou non, enfreignent la politique de sécurité de l'information de l'entreprise, par exemple en utilisant des supports amovibles non vérifiés, etc.
-
Accès physique. Si les mesures restreignant l'accès physique aux équipements sont insuffisantes, il existe des risques de sabotage ou de dommages involontaires au SCA.
La prise en compte des vulnérabilités décrites ci-dessus réduira considérablement les risques de menaces lors de l'organisation du système de sécurité de l'information de l'entreprise. Dans le même temps, comme le montre la pratique, la plupart des entreprises se concentrent sur la protection contre les menaces externes et prêtent souvent peu d'attention aux menaces liées aux risques internes — fuites de données causées par les employés, altération ou destruction d'informations importantes, ainsi que sabotage ou dommages involontaires aux équipements. Comme le montre la pratique, ce sont les employés et les responsables des organisations qui sont le plus souvent les auteurs des fuites. En outre, les partenaires de l'entreprise commettent également souvent des actes conduisant à la diffusion non autorisée d'informations confidentielles.
Pourquoi cela se produit-il ?
Le plus souvent, les fuites d'informations importantes sur le fonctionnement du SCA sont liées à un niveau de sensibilisation critiquement faible du personnel aux règles de sécurité de l'information. Les employés utilisent des mots de passe faibles, ne parviennent pas à reconnaître divers schémas de fraude, transmettent par négligence des informations et documents importants à des tiers, et utilisent des supports amovibles non testés.
Prévenez les fuites d'informations confidentielles causées par les employés grâce au système Anexet DLP. Évaluez les fonctionnalités du système dans la version gratuite de 30 jours.
Menaces de sécurité de l'information pour les SCA
Les systèmes de contrôle automatisés, y compris ceux installés sur des installations d'IIC, sont particulièrement sensibles même aux menaces de sécurité de l'information les plus minimes, qui ne seraient pas considérées comme une atteinte dans d'autres domaines. Dans le même temps, on observe aujourd'hui une pénurie aiguë de personnel et de logiciels spécialisés dans la sécurité des systèmes d'information, et les mesures actuellement prises dans les organisations sont dans la plupart des cas peu fiables et incapables d'assurer un niveau de protection adéquat.
Lors de l'organisation d'un système de sécurité de l'information, beaucoup se concentrent encore principalement sur la mise en place de systèmes de détection et de prévention des intrusions. Cependant, il est important de prêter attention à d'autres vecteurs d'attaque également.
Voyons cela plus en détail.
Vecteurs d'attaque contre les systèmes automatisés
-
Il n'y a pas si longtemps, la sécurité de l'information des SCA était assurée, entre autres, par la restriction de l'accès physique, c'est-à-dire par l'utilisation de ce que l'on appelle des « air gaps ». Aujourd'hui, la majorité des SCA sont connectés d'une manière ou d'une autre à des réseaux pour résoudre des tâches opérationnelles. Si un intrus accède au réseau de l'entreprise, il peut également accéder au réseau technologique menant au système automatisé.
-
Négligence. Utilisation de supports amovibles non testés et connexion de modems externes. Le support peut être infecté par un logiciel malveillant, ou le modem peut permettre un accès depuis le réseau technologique vers l'internet public, ce qui ne devrait pas être le cas.
-
Chaînes d'approvisionnement et organisations sous-traitantes. Un autre vecteur d'attaque est constitué par les organisations sous-traitantes qui assurent la maintenance des systèmes automatisés et des équipements de traitement et qui ont la possibilité de se connecter à distance au SCA. Si les organisations sous-traitantes ne disposent pas d'un système de sécurité de l'information bien développé, les attaquants peuvent pénétrer le réseau technologique du SCA en contournant toutes les mesures de sécurité de l'information, même les plus rigoureuses.
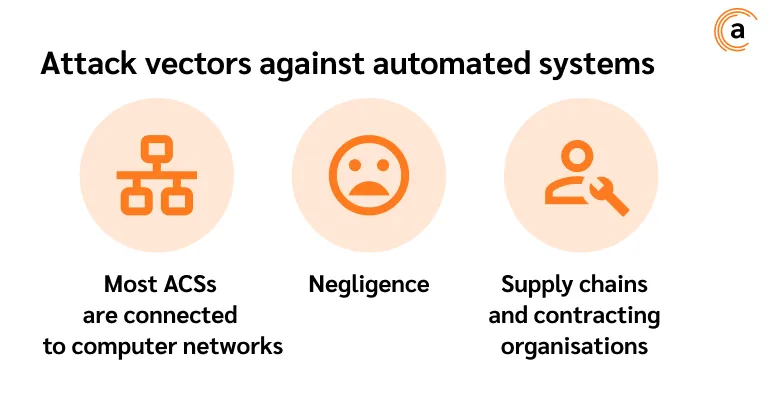
Sur la base des vecteurs décrits ci-dessus, nous pouvons identifier les menaces de sécurité de l'information les plus courantes pour les systèmes automatisés.
Menace n°1. Violation du périmètre du réseau technologique. La plupart des SCA ont été conçus en partant du principe qu'ils seraient isolés d'internet, voire des réseaux d'entreprise. Un tel air gap est assez efficace pour se protéger contre les actions malveillantes aux endroits où se réalisent le plus souvent les événements conduisant à des incidents : serveurs SCADA, postes de travail du personnel, automates programmables, etc.
Menace n°2. Attaques contre les systèmes d'exploitation et les logiciels. En règle générale, cette menace est liée à des violations de la politique de sécurité par le personnel de l'entreprise : clics sur des liens de phishing, utilisation de supports amovibles non enregistrés, installation de logiciels non fiables sur les postes de travail, exploitation d'un système d'accès distant non protégé, etc.
Pour minimiser l'impact de cette menace, il est recommandé de mettre en place un système de formation du personnel aux bases de la sécurité de l'information, ainsi que de mettre à jour en temps utile les logiciels utilisés dans l'entreprise.
Menace n°3. Pénétration via l'accès à distance. Les SCA modernes sont de plus en plus connectés au réseau mondial, ce qui simplifie grandement la gestion, mais ouvre de nouvelles voies d'accès non autorisé à l'infrastructure de l'entreprise. Une autre vulnérabilité qui favorise cette menace est l'utilisation de protocoles de connexion distante non sécurisés.
Menace n°4. Déconnexion illicite d'équipements du réseau. Elle se réalise lorsque les mesures restreignant l'accès physique aux éléments du SCA sont insuffisantes.
Menace n°5. Utilisation de logiciels non enregistrés. Des logiciels non enregistrés peuvent être installés par des employés qui enfreignent les règles de sécurité de l'information de l'entreprise. Les logiciels non sécurisés et non vérifiés, ainsi que leurs composants, peuvent contenir des vulnérabilités donnant aux cybercriminels accès aux composants du système.
Menace n°6. Divulgation, perte, transfert d'accès au système. Se produit du fait du personnel de l'organisation. Les données d'authentification peuvent être transmises à des tiers délibérément ou par erreur.
Menace n°7. Panne physique ou destruction de composants du système. Elle se réalise en cas de mesures insuffisantes restreignant l'accès physique aux éléments du SCA.
Menace n°8. Recrutement d'employés disposant de certaines autorisations ou d'un accès à des informations protégées. Peut se réaliser par le chantage, la corruption, etc.
Menace n°9. Vol de supports de stockage : disques, clés USB, appareils à mémoire interne et ordinateurs entiers.
Menace n°10. Utilisation d'informations résiduelles de la RAM et des dispositifs de stockage externes, ainsi que des secteurs de mémoire utilisés par le système d'exploitation.
Menace n°11. Vol de supports de données usagés n'ayant pas été détruits en temps voulu conformément à la réglementation : divers documents, clés USB, disques magnétiques, etc.
Menace n°12. Utilisation de dispositifs d'écoute et de moyens d'interception, surveillance, photographie et vidéosurveillance non autorisées.
Menace n°13. Introduction d'agents ou d'initiés dans le personnel, suivie du vol ou du sabotage d'informations protégées.
Menace n°14. Diverses actions visant à saboter le fonctionnement de l'entreprise, par exemple la création d'un climat de tension au sein de l'équipe par des employés déloyaux, des grèves, ainsi que des modifications des modes de fonctionnement des systèmes de contrôle automatisés, l'installation d'équipements créant des interférences radio sur les fréquences utilisées par les systèmes automatisés.
Menace n°15. Interception d'informations transmises par des canaux de communication électromagnétiques, acoustiques et autres.
Important ! En règle générale, pour atteindre leur objectif, les attaquants utilisent non pas un seul, mais plusieurs moyens de pénétrer le système à la fois.
Comme on peut le constater à partir de la liste décrite ci-dessus, la plupart des menaces de sécurité de l'information visant les systèmes automatisés reposent sur le facteur humain et sont de nature intentionnelle. C'est pourquoi, lors de l'organisation du système de sécurité de l'information pour les systèmes automatisés, il est conseillé de prêter attention non seulement aux mesures de protection contre les menaces externes, mais aussi de protéger les systèmes contre les dommages involontaires et le sabotage, ainsi que les données qui y sont traitées contre l'exfiltration — du fait des employés.
Protégez vos données contre les fuites, l'altération et la destruction avec Anexet DLP.
Un incident réel sur un SCA : 1 000 000 $ de pertes chez EnerVest suite à un sabotage
Un ingénieur réseau de l'entreprise énergétique EnerVest, basée en Virginie-Occidentale, ayant appris qu'il allait être licencié, a réinitialisé tous les serveurs du réseau aux paramètres d'usine et désactivé les sauvegardes à distance. Il est établi que Mitchell a fait l'objet de poursuites pénales pour ces faits. Néanmoins, EnerVest s'est retrouvée dans l'incapacité de mener ses opérations pendant 30 jours et a subi des pertes de plus d'un million de dollars.
Mesures visant à assurer la sécurité des SCA
Il existe trois types de mesures pour assurer la sécurité des systèmes automatisés : physiques, organisationnelles et logicielles/matérielles.
Les mesures organisationnelles visent à atténuer l'impact du facteur humain sur la sécurité de l'information :
-
élaboration, approbation et mise en œuvre de la politique de sécurité (ci-après — PS) ;
-
désignation des personnes responsables de la sécurité de l'information ;
-
délimitation de l'accès des employés au SCA et à ses composants.
Important : même la PS la plus précise et la plus rigoureuse est inutile si les employés de l'entreprise ne suivent pas les règles qui y sont décrites. Vous pouvez contrôler le respect de la politique de sécurité lors du travail avec le SCA à l'aide du système Anexet DLP.
Les mesures de sécurité de l'information suivantes pour les systèmes automatisés sont également mises en avant.
Assurer la protection physique
Restriction de l'accès aux équipements et composants du SCA, aux postes de travail, au moyen de clôtures, de systèmes de contrôle d'accès et de vidéosurveillance. Installation de postes de contrôle et d'alarmes de sécurité. Assurer la sécurité des composants du système en cas de catastrophes naturelles : incendies, tremblements de terre, inondations, etc.
Chiffrement des données
Utilisation de méthodes cryptographiques pour protéger les données transmises et stockées contre tout accès non autorisé.
Sauvegarde
Créer des sauvegardes des données et logiciels critiques pour une récupération rapide en cas de panne, de sabotage ou d'attaque.
Mises à jour logicielles en temps voulu
Installer des correctifs et des mises à jour pour combler les vulnérabilités et améliorer la sécurité du système.
Surveillance et audit
Collecter et analyser les informations sur les événements du système afin d'identifier les activités suspectes et les menaces potentielles.
Formation du personnel
Organisation de ce que l'on appelle la cyber-éducation, de formations et de séminaires sur les questions de sécurité de l'information pour le personnel travaillant avec le SCA.
Utilisation d'antivirus et d'autres outils anti-malware
Il est nécessaire d'empêcher les virus et autres programmes malveillants d'infecter le SCA.
Important : l'utilisation de ces mesures ne garantit pas une sécurité totale de l'information de l'installation, mais réduira considérablement les risques d'incidents.
Lors de la mise en œuvre des mesures de protection des systèmes automatisés, il est important de prendre en compte les exigences décrites dans les actes réglementaires des régulateurs, ainsi que de s'appuyer sur les normes de sécurité internationales, que nous aborderons ci-dessous.
La famille de normes IEC 62443
Ces normes reposent sur une approche axée sur les risques et établissent des exigences pour la sécurité des systèmes de contrôle industriels. Les documents décrivent la sécurité de l'information comme un ensemble d'opérations devant être réalisées régulièrement à toutes les étapes du cycle de vie d'un SCA.
En conclusion
Pour assurer la sécurité de l'information des SCA, il est important de mettre en œuvre des mesures pour contrer non seulement les menaces externes, mais aussi les menaces internes. Comme le montre la pratique, c'est l'activité humaine qui présente le plus grand risque pour les systèmes de contrôle automatisés : négligence des employés dans l'exécution des tâches, activités d'initiés et d'employés déloyaux envers l'organisation, espionnage industriel, etc.
Dans le même temps, les risques potentiels pour l'environnement et les citoyens résultant de l'arrêt des processus technologiques ou de l'endommagement des équipements des entreprises peuvent susciter l'intérêt des services de pays étrangers, en particulier dans le contexte géopolitique actuel. Cela rend la question de la sécurité de l'information des systèmes automatisés particulièrement pertinente.
