Ir para o conteúdo
Anexet

Monitoramento da área de transferência

Copiar, trocar de aplicativo, colar — os dados saem em três segundos, sem arquivo e sem alerta. A área de transferência é capturada e bloqueada.

Agende uma Demonstração
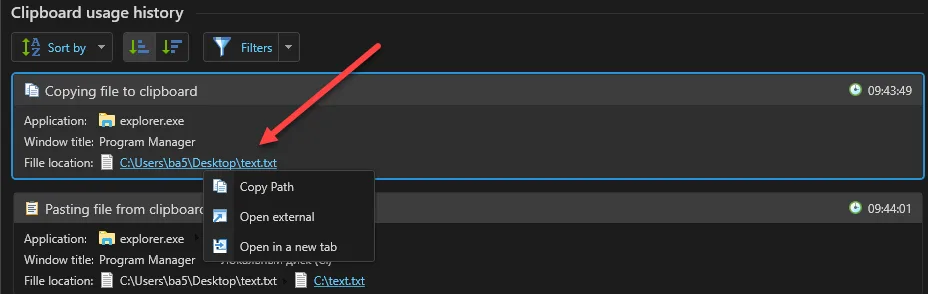
Console do Cliente Anexet mostrando um evento de área de transferência registrado

Por Que a Área de Transferência É a Rota de Saída Mais Silenciosa

Nenhum arquivo é criado, nenhum upload acontece, nenhum gateway vê nada — um copiar-colar é a forma mais simples de dados sensíveis saírem de uma estação de trabalho.

Um usuário seleciona um trecho de texto confidencial ou uma imagem, copia e cola em um cliente de e-mail pessoal ou aplicativo de mensagens. Não há arquivo para capturar, nenhum anexo para escanear e nenhum evento de rede para uma ferramenta de perímetro sinalizar — toda a transferência acontece na área de transferência, invisível para qualquer coisa que monitore o tráfego.

O Anexet fecha essa lacuna no próprio endpoint. O agente intercepta operações da área de transferência no nível do sistema operacional — texto, imagens e arquivos por igual — e registra o que foi copiado, de qual aplicativo, por quem e quando, independentemente de a estação estar na rede corporativa ou trabalhando remotamente.

O risco, em resumo

  • Sem arquivo, sem rastro

    Um copiar-colar não deixa nada para ferramentas de rede inspecionarem — os dados nunca se tornam um arquivo ou um evento de rede.

  • Segundos, não minutos

    Texto ou uma imagem podem se mover de um documento confidencial para um aplicativo externo em menos de três segundos.

  • Funciona também fora da rede

    Como a captura roda no endpoint, a área de transferência é monitorada em casa e em trânsito, não só no escritório.

Área de transferência e transferência sem fio

  • Captura da área de transferência

    Standard

    Textos e dados colocados na área de transferência são registrados, expondo o copiar e colar de conteúdo sensível.

  • Bloqueio da área de transferência

    Advanced

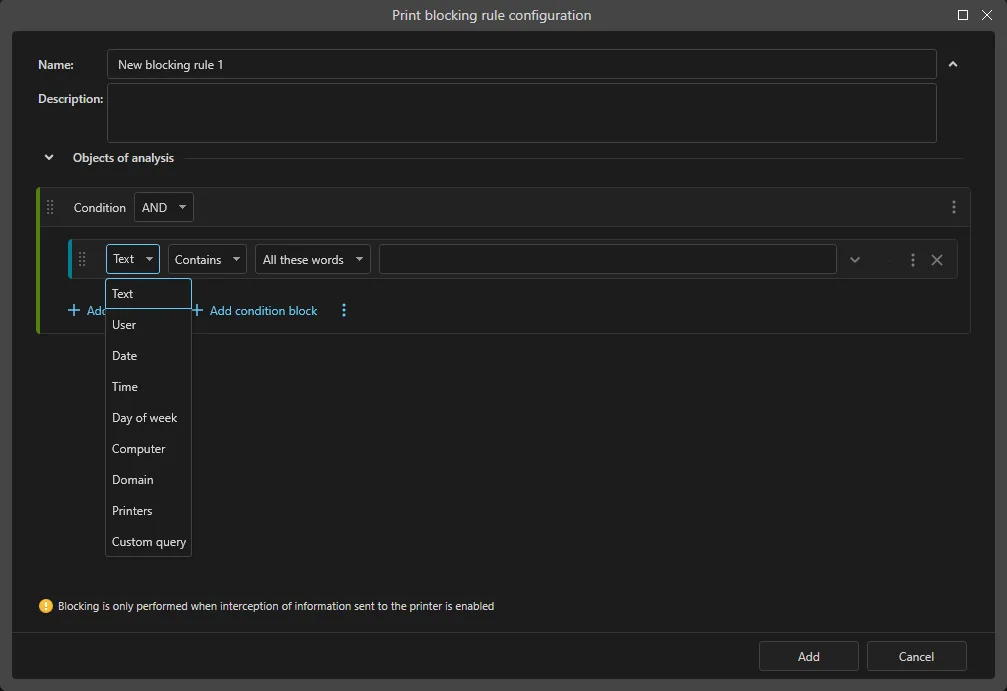
    Políticas de bloqueio impedem que o conteúdo da área de transferência seja colado fora de aplicações protegidas.

  • Transferência Bluetooth

    Advanced

    Arquivos enviados via Bluetooth são analisados em busca de conteúdo sensível e de conformidade com a política e bloqueados por política, com os arquivos interceptados visíveis no Console Client.

A cobertura varia conforme o sistema operacional (Windows, Linux, macOS). A transferência Bluetooth é analisada e bloqueada pelas mesmas regras de conteúdo do USB e da área de transferência, com os arquivos interceptados visíveis no Console Client.

O Que o Anexet Captura para o Controle da Área de Transferência

O Anexet registra toda ação de copiar na estação de trabalho — texto, imagens e referências de arquivos — junto com o aplicativo de origem, o usuário, a estação de trabalho e o carimbo de data/hora exato, para que os analistas vejam o panorama completo de onde o conteúdo veio.

Como a captura roda no nível do sistema operacional no endpoint, a cobertura se mantém independentemente do aplicativo em uso ou de a máquina estar na rede corporativa. A partir do plano Advanced, políticas podem bloquear um colar no momento em que corresponde a uma regra; com o Premium, o bloqueio com reconhecimento de conteúdo funciona a partir de uma impressão digital ou rótulo de sensibilidade, mesmo contra um trecho reformatado.

Eventos de copiar-colar da área de transferência registrados no Console do Cliente Anexet
Evento de área de transferência vinculado a um usuário, aplicativo e carimbo de data/hora

Como Funciona o Controle da Área de Transferência

De uma ação de cópia no endpoint a um registro controlado e pesquisável.

Um agente leve na estação de trabalho intercepta operações da área de transferência no nível do sistema operacional — dentro e fora da rede corporativa.

1

O conteúdo e os metadados capturados são enviados ao seu servidor on-premise e indexados para busca de texto completo.

2

A partir do plano Advanced, políticas de bloqueio avaliam cada colar em tempo real e podem impedi-lo antes que seja concluído.

3

Os analistas pesquisam o histórico da área de transferência, revisam incidentes sinalizados e exportam evidências pelo Console do Cliente.

4

Um agente leve na estação de trabalho intercepta operações da área de transferência no nível do sistema operacional — dentro e fora da rede corporativa.

1

O conteúdo e os metadados capturados são enviados ao seu servidor on-premise e indexados para busca de texto completo.

2

A partir do plano Advanced, políticas de bloqueio avaliam cada colar em tempo real e podem impedi-lo antes que seja concluído.

3

Os analistas pesquisam o histórico da área de transferência, revisam incidentes sinalizados e exportam evidências pelo Console do Cliente.

4

Arrow

Controle da Área de Transferência por Plano

StandardMonitoramento essencial da atividade de funcionários.
Interceptação de tráfego de rede
Controle de USB
Monitoramento de impressoras
Interceptação de mensageiros
Interceptação de navegadores
e mais 4
Mais popular
AdvancedAdiciona DLP e visibilidade mais profunda.
Plano Standard incluído
Recursos de DLP
Monitoramento de compartilhamentos de rede
Keylogger
Fotos pela webcam
e mais 4
Tudo em um
PremiumSolução tudo em um.
Planos Standard + Advanced incluídos
Busca avançada (impressões digitais, busca por hash)
Monitoramento de sistemas de arquivos
Análise de relações de usuários
Análise de risco
e mais 6

Perguntas Frequentes

Dúvidas comuns sobre como o Anexet lida com o monitoramento e o bloqueio da área de transferência.

Qual plano inclui software de monitoramento da área de transferência?

A captura da área de transferência está incluída a partir do plano Standard. Toda estação gerenciada registra o que foi copiado, o aplicativo de origem, o usuário e o carimbo de data/hora, totalmente pesquisável no Console do Cliente.

Sim, a partir do plano Advanced. Políticas integradas e personalizadas podem impedir um colar no momento em que corresponde a uma regra. O bloqueio com reconhecimento de conteúdo por impressão digital ou rótulo de sensibilidade faz parte do Premium. A cobertura exata para o seu ambiente é confirmada durante a demonstração.

Sim. Como as políticas são aplicadas localmente no endpoint, o bloqueio da área de transferência permanece ativo em casa, em um site de cliente ou por conexão remota, e os eventos capturados são sincronizados com o servidor on-premise assim que a conectividade é restaurada.

O conteúdo da área de transferência e os registros de eventos permanecem sempre dentro do seu próprio ambiente. O Anexet é implantado on-premise, e o fornecedor não tem acesso aos seus dados.

Sim. O Console do Cliente indexa os eventos da área de transferência junto com o tráfego de rede, transferências USB e trabalhos de impressão, para que os analistas possam pesquisar todos os canais por usuário, período ou palavra-chave em uma única consulta.

Três profissionais colaborando e olhando para um tablet em uma reunião

Coloque a Atividade da Área de Transferência Sob Controle

Conte-nos como suas equipes lidam com dados sensíveis e o que você precisa proteger — nós mapeamos isso para o plano certo e organizamos uma demonstração ou um teste gratuito do Anexet Ultimate.

Aceito que meus dados pessoais possam ser processados de acordo com a Política de Privacidade